フィッシング詐欺とは実在する組織をかたる偽のメール・SMSで偽サイトへ誘導し、IDやカード番号を盗む手口。フィッシング対策協議会の2026年8月の報告は82,338件、本物との見分けは「非常に困難」と協議会。入力した時の連絡先まで原文で【2026年10月版】
日刊AIニュース10月17日(土)号:前日のAIのニュース17本を短くまとめました(約8分)›
フィッシング詐欺とは、実在する組織をかたったメールやSMSで偽のサイトに誘導し、IDやパスワード、クレジットカード番号などを入力させて盗む詐欺です。フィッシング対策協議会の月次報告書によると、2026年8月に寄せられた報告は82,338件で、前月より約24.5%増えました。協議会は本物のメールやサイトとの判別は「非常に困難」と書き、警察庁もリンクの真偽を見た目で判断するのは「非常に困難」と書いています。協議会・警察庁・総務省・IPA・金融庁などの原文を2026年10月13日に取得し、協議会の月次報告書を開いて数字を確かめました。
目次
2026年10月13日・日本時間時点の情報です。 フィッシング詐欺(フィッシング、英語で phishing)とは、実在する組織をかたったメールやSMSで偽のサイトに誘導し、IDやパスワード、クレジットカード番号などを入力させて盗む詐欺です。フィッシング対策協議会に2026年8月に寄せられた報告は82,338件で、協議会は本物のメールやサイトとの判別は「非常に困難」と書き、警察庁もリンクの真偽を見た目で判断することは「非常に困難」と書いています。協議会・警察庁・総務省が勧めるのは、メールやSMSのリンクを開かず、いつものアプリやブックマークから確かめることと、入力してしまった時にすぐカード会社や金融機関へ連絡することです。
3行まとめ
- フィッシング詐欺は、実在する組織をかたって偽サイトに誘導し、ID・パスワード・カード番号などを盗む詐欺。協議会・警察庁・総務省が原文で定義している(2026年10月13日取得)。
- 協議会の月次報告書で、2026年10月13日時点の最新は2026年8月分(9月18日公開)。報告82,338件・前月比約24.5%増。名前を使われた割合は Amazon 約26.1%、Apple 約16.1%、ANA 約12.5%。報告件数であって被害件数ではない。
- 本物との判別は協議会が「非常に困難」と書く。入力した時は、カードならカード会社の紛失・盗難窓口、ネットバンキングなら金融機関へ連絡し、被害が出たら警察のサイバー犯罪相談窓口へ。迷う時の電話は「#9110」・188・IPA(03-5978-7509)。
声や映像を偽物にする詐欺は、AI音声クローン詐欺の記事とディープフェイクとはに任せます。
フィッシング詐欺とは何か。協議会・警察庁・総務省の定義
フィッシング対策協議会の「フィッシングとは」のページは、次のように書いています。
「フィッシング (Phishing) とは実在する組織を騙って、ユーザネーム、パスワード、アカウントID、ATMの暗証番号、クレジットカード番号といった個人情報を詐取することです。電子メールのリンクから偽サイト (フィッシングサイト) に誘導し、そこで個人情報を入力させる手口が一般的に使われています。」
警察庁の「フィッシング対策」のページは、情報を盗むことに加えて、マルウェア(スマートフォンなどに入り込む不正なプログラム)に感染させることも手口に含めています。
「実在のサービスや企業をかたり、偽のメールやSMS(携帯電話のショートメッセージ)で偽サイトに誘導し、IDやパスワードなどの情報を盗んだり、マルウェアに感染させたりする手口です。」
総務省の「国民のためのサイバーセキュリティサイト」は、次のように説明し、語源を「魚釣り(fishing)と洗練(sophisticated)から作られた造語であるといわれています」と書いています。
「フィッシング詐欺とは、送信者を詐称したメールやSMSを送りつけ、貼り付けたリンクをクリックさせて偽のホームページに誘導することで、クレジットカード番号やアカウント情報(ユーザID、パスワードなど)などの重要な情報を盗み出す詐欺のことです。」
警察庁は、盗まれたあとに「アカウントを乗っ取られてお金を奪われたり、インターネット通信販売サイトで勝手に買物をされたりします」と書き、入力を求められる情報の例として、口座番号、カード番号、暗証番号(ワンタイムパスワードを含む)、住所・氏名・電話番号・生年月日、各種のIDとパスワード、運転免許証やマイナンバーカードの画像を挙げています。SMSから誘導されるものを、協議会は「スミッシング」と呼びます。IPAは、看板やチラシのQRコードから偽サイトへ誘導する「クイッシング(QRコード詐欺)」の事例も挙げています。
サポート詐欺やビジネス詐欺メールは別の項目
IPAの「情報セキュリティ10大脅威 2026」個人編は、フィッシングと「サポート詐欺(偽警告)による金銭被害」を別の項目にしています。警察庁も、警告画面を見て電話をかけると遠隔操作で料金を請求される例(サポート詐欺)や、取引先や経営者になりすまして入金を促す「ビジネス詐欺メール」を、別の対策ページで扱っています。協議会の2026年8月の報告書も、社長の名前でLINEグループを作らせる手口や警察をかたる手口を「フィッシング以外では」と分けて書いています。
フィッシング対策協議会とは。月次報告書を出している団体
協議会(Council of Anti-Phishing Japan)は、自らの成り立ちを次のように書いています。
「米国を中心に被害拡大が顕著となってきた 2005 年、フィッシングに対する情報収集・提供、注意喚起等の活動を中心とした対策を促進するため、オンラインショッピング、金融、IT ベンダー、情報セキュリティベンダー等の事業者会員に、内閣府、金融庁、警察庁、総務省、経済産業省といった関係府省庁等をオブザーバとして加え発足いたしました。」
協議会に報告されたフィッシングサイトのうち、稼働を確認したものは、JPCERT/CCに共有され、閉鎖に向けた調整が行われる、と協議会は書いています。
いまどれくらい報告されているか。協議会の月次報告書、2026年8月分は82,338件
協議会は、前月分の報告件数・フィッシングサイトのURL件数・悪用されたブランド数を月次報告書にまとめ、「毎月中旬~下旬に公開しています」と書きます。2026年は1月分から8月分まで、公開日が毎月12日から21日の間でした(一覧ページの日付)。2026年10月13日2時台の時点で、一覧の最新は「2026/08 フィッシング報告状況」(2026年9月18日公開)で、9月分のページの住所を直接開くと404でした。9月分が出ると、最新月と数字は変わります。
2026年8月分の数字は次のとおりです。
- フィッシング報告件数:82,338件。前月より16,219件増え、約24.5%増。
- フィッシングサイトのURL件数(重複なし):39,800件。前月より3,467件減り、約8.0%減。
- フィッシングに悪用されたブランド件数:96。前月より5件減。
直近12か月の報告件数を、各月の月次報告書の本文から並べます。
| 月 | 報告件数 | 月 | 報告件数 |
|---|---|---|---|
| 2025年9月 | 224,693 | 2026年3月 | 122,381 |
| 2025年10月 | 225,796 | 2026年4月 | 151,112 |
| 2025年11月 | 197,228 | 2026年5月 | 126,061 |
| 2025年12月 | 190,500 | 2026年6月 | 72,370 |
| 2026年1月 | 202,350 | 2026年7月 | 66,119 |
| 2026年2月 | 57,096 | 2026年8月 | 82,338 |
2025年8月は193,333件でした(2025年8月分の月次報告書)。2026年8月分の本文には「前年」「2025 年 8 月」の語がなく、前年同月との比較や、件数が前年より少ない理由は書かれていません。この記事も、増減の理由は推測しません。
件数は被害数ではない
協議会のよくあるご質問は、「月次報告書に掲載しているフィッシングの件数は、フィッシングの報告を受けた件数であり、被害数ではありません」と書き、数え方を「1 メール 1 件、または 1 URL 1 件」、報告は「個人からの報告が非常に多く、フィッシングメールそのものを転送していただくことが大多数」と説明しています。報告された数なので、報告する人の数にも左右されます(筆者の整理)。この数字から、被害に遭った人の数や金額は読み取れません。
2026年8月に名前を使われたブランドと文面
総評は、報告全体のうち Amazon をかたるものが約26.1%(減少傾向)、Apple が約16.1%、ANA が約12.5%(ともに増加傾向)と書きます。次に多かったセゾンカードと統計局を加えた上位5ブランドで約69.9%です。分野別では、EC系が約43.3%、クレジット・信販系が約29.0%、航空系が約13.3%、官公庁系が約5.2%、金融(銀行)系が約2.4%でした。文面は、注文や配達、返金、決済情報や契約更新、不正利用検知、本人認証、ポイントやマイルの有効期限などをよそおうものが多かったとあります。
SMSから誘導されるもの(スミッシング)は「報告数は少ない状態が続いています」とされています。SMSは直接転送できず、スクリーンショットをメールに添付して報告するよう協議会が案内しているので(後述)、この少なさがSMSによる被害の少なさを意味するかは、協議会の資料からは言えません。
2026年9月の緊急情報
協議会のトップページに載っている「緊急情報」のうち、2026年9月の分は2件です。
- 9月8日:Androidスマートフォン用の不正アプリのインストールへ誘導するメール。件名は「Androidスマホをお使いですか?今すぐ15,622ポイントが受け取れます」など。
- 9月30日:国税庁をかたって不正アプリのインストール等へ誘導するメール。件名は「【重要】e-Taxメッセージボックスに新しいお知らせがあります」など。協議会は「2026年9月30日現在、スマートフォン用e-Taxアプリは提供されていません」と書いています。
IPAの「情報セキュリティ10大脅威 2026」個人編は、「フィッシングによる個人情報等の詐取」を個人向けの10項目のひとつに挙げ、初選出は2019年で「8年連続8回目」です。
メールやSMSを見て、すぐ見分けられるのか
協議会の「フィッシングとは」のページに、この疑問への答えがあります。
「「見破る方法はありますか?」「見分け方のコツはありますか?」とご質問いただきますが、最近のフィッシング詐欺は非常に精巧に作られており、以下のような点で本物のメールやサイトと見分けがつかないことが多く、判別は非常に困難です。」
理由は4つ挙げられています。差出人やメールアドレスを本物と同じ表記に偽装するのは簡単であること。正規のメールを複製したり、AIで自然な日本語を生成したりしていること。フィッシングサイトでも証明書を簡単に取得できるため、URLに鍵マークが表示されること。Webサイトも簡単に複製できること、です。
警察庁も、電子メールは「送信元名称」や「送信元メールアドレス」を変えるのが容易で、スマートフォンのメールアプリは表示項目が少ない場合もあるため判断は一層困難だと書き、リンクについても「見た目でリンクの真偽を判断することは非常に困難です」と書きます。総務省は「ひと目ではフィッシング詐欺であると判別できないケースが増えています」と書きます。IPAの個人向けハンドブックは、対策のひとつに次の文を置いています。
「突然届いた身に覚えのないメールやSMSは真偽を見分けようとせず、基本的に無視し、削除する」
公的機関が挙げる手がかりと、その限界
手がかりが全く書かれていないわけではありません。各機関の記述と、当てになる範囲を並べます。
| 手がかり | 公的機関の記述 | 当てになる範囲 |
|---|---|---|
| 切迫感をあおる文面 | 警察庁は「個人情報の漏えい」「不正アクセス検知」「取引の停止」等の文面が多数確認されていると書く | 手口の特徴。無くても安全とは言えない |
| ID・パスワード等の入力要求 | 警察庁は「金融機関が、ID、パスワード等をメールやSMSで問い合わせることはありません」と書く | 入力前に止まる合図になる |
| 差出人名・メールアドレス | 警察庁は、表示だけで真偽を判断するのは困難と書く | 当てにならない |
| URLのドメイン名 | 総務省は正規のドメイン名との一致を確認するよう書く。協議会の2026年8月の報告は、報告されたURLの約17.0%が amazonaws.com で、docs.google.com や sendgrid.net など正規サービスのドメインも多く使われたと書く | 正規サービスのドメインだと決め手にならない |
| 鍵マーク | 総務省は、鍵マークがあってもフィッシングサイトのことがあり、鍵マークだけで安心しないよう書く | 当てにならない |
| 日本語の不自然さ | 協議会のガイドラインは、不自然な日本語を手掛かりに判別することが難しくなったと書く(次の節) | 不自然なら怪しいが、自然でも安心できない |
| アプリのインストールの案内 | 協議会は、Android限定のログインやアプリのインストールを促すメール・SMSのリンクへアクセスしないよう書く | アプリは正規サイトのリンクかアプリストアから |
協議会は、送信ドメイン認証(送信元が本物かを確かめる仕組み)に成功した正規メールにだけブランドのロゴを表示するBIMI(ビミ。Brand Indicators for Message Identification)も紹介し、2026年8月の報告書は、Gmail、Apple iCloudメール、auメール、ドコモメール、@niftyメールなどが対応していると書いています。2026年9月8日の緊急情報は、「正規メール視認性向上」機能に対応したメールサービス以外では、フィッシングメールを「見分けることは非常に困難です」と書きます。自分のメールサービスが対応しているかは、各サービスの案内で確かめる必要があります。
見分けられなくても使える確認の方法
- リンクを開かず、公式アプリか登録したブックマークから開く。協議会は「必須」の対策に挙げ、警察庁と金融庁も同じ趣旨を書く。検索結果から開く時は、警察庁が誘引経路に「検索サイトの広告」を挙げているので注意する。
- 入力を求められたら、入力前に一度立ち止まり、不安なら公式窓口へ問い合わせる(協議会)。電話は、メールに書かれた番号ではなく、正規のWebサイトや郵便物で調べた番号にかける(総務省)。
- パスワードを使い回さず、パスワード管理機能を使う。協議会は、自分で登録した正規サイトにだけ自動入力するので、偽サイトには反応しないと書く。
- パスキーや多要素認証を設定する。協議会は「推奨」の区分に置き、金融庁はパスキー認証等を挙げる。ただしIPAは、偽サイトで入れたIDとパスワードを攻撃者がすぐ使ってログインし、そこへ届いたワンタイムパスワードも偽サイトに入れさせて、二要素認証を突破する「リアルタイム型フィッシング」が横行していると書く。
- ログイン通知を使い、利用明細や利用状況をこまめに確認する(IPAの「早期検知」)。
生成AIで偽メールの文面は自然になったのか
協議会は、2026年度版の「フィッシング対策ガイドライン」(オンラインサービス事業者向け。PDFの電子署名の日付は2026年5月29日)の序で、次のように書いています。
「生成 AI を活用した自然な文章表現や個別最適化されたメッセージによる攻撃の巧妙化も顕著となった。従来の不自然な日本語や明らかな誤りを手掛かりに判別することが難しくなり、この点についての注意喚起のみでは被害を防ぎきれない状況になっている。」
IPAの「情報セキュリティ10大脅威 2026」組織編の解説書も、AIによる翻訳能力の向上で、攻撃者が「フィッシングの文面を標的の母国語で違和感なく表現することを可能にし」、多言語での攻撃を格段に容易にする、と書いています。
一方、協議会の2026年8月の月次報告書には、逆向きの観察も載っています。
「AI にメール文面の作成を指示したと思われるプロンプトがメール本文に残っていたり、メール本文に差出人のブランドや連絡先が記載されていなかったり、利用者に向けたメール文面では使わない言い回しだったり、件名や差出人の文字列が左右逆(RTL 表記)など、人が見ると「不自然すぎる」メールが多くみられました。」
同じ段落は、目に見えない文字を単語の間に埋め込んで迷惑メールフィルターをすり抜けようとするメールの中に、HTMLで表示するときれいな体裁のものが確認されており、注意が必要だとも書いています。
筆者の読みです。不自然な文面のメールが多数ある一方で自然な文面のものもあり、「日本語が不自然だから偽物」とは言えても、「日本語が自然だから本物」とは言えません。本記事が取得した警察庁・総務省・金融庁・政府広報オンラインのページには、「生成AI」の語はありませんでした(取得したテキストで検索)。メールをAIに見せて判定してもらう使い方について、OpenAIは2026年9月16日の発表で、「毎週、数千万回にわたり、人々が不審なメッセージやメール、ウェブサイトの確認を ChatGPT に依頼しています」と書いています(英語版の原文は「Tens of millions of times a week, people ask ChatGPT for help evaluating suspicious messages, emails, and websites.」。日本語版を2026年10月13日2時14分、英語版を2時23分に開いて確認。当サイトの記事も参照)。この発表のテキストに、判定の正確さを示す数字はありませんでした。協議会の「今すぐできるフィッシング対策」とIPAの個人向けハンドブックには、AIで判定する方法の記述はなく、IPAは前に引いたとおり「見分けようとせず」無視して削除するよう書いています。
リンクを開いた・入力してしまった時にすること
協議会の「今すぐできるフィッシング対策」は、「被害にあったかもしれないサインと対処法」を表にしています。
| 状況(協議会の区分) | 今すぐやること | 必要に応じて行うこと |
|---|---|---|
| カードの利用明細に身に覚えのない取引(危険) | カード会社に連絡して利用を停止し、カードを再発行する | 警察または国民生活センター(消費生活センター)に相談する |
| スマホ決済・キャリア決済に身に覚えのない履歴(危険) | サポートセンターに問い合わせて決済機能を停止する | 取引の返金・補償を申請する |
| 個人情報を入力したのに手続きが完了しない。画面が真っ白になる、トップ画面に戻る(危険) | 公式アプリ・公式サイトからパスワードを変更する | アクセス履歴を確認し、不審なアクセスがあればサポートセンターに問い合わせる |
| ID・パスワードを入力したがログインできない(危険) | パスワードをリセットし、サポートセンターに連絡する | 多要素認証やパスキーを設定する |
| 要求した覚えのない認証コードが届いた(注意) | パスワードを変更する | 多要素認証やパスキーを設定し、ほかのアカウントも確認する |
| 銀行・カード会社・公的機関などを名乗る電話で情報を求められた(注意) | 電話を一度切り、正規の電話番号を確認してかけ直す。情報を提供したら、すぐサポートセンターへ連絡する | 警察または消費生活センターに相談する |
| 公式を装うメールやSMSのリンクを開いてしまった(低リスク) | アクセス履歴を確認する。協議会は「個人情報を入力していなければ、被害が発生する可能性は低い」と書く | 不審なアクセスがあればパスワードを変更する |
協議会のよくあるご質問は、クレジットカード情報なら「すぐにクレジットカード会社の紛失・盗難窓口へ連絡し、利用停止と、必要に応じてカード再発行の手続きを行ってください」、インターネットバンキングの認証情報なら「すぐに金融機関へ連絡してください」、被害が出ているなら「お住まい地域の警察本部のサイバー犯罪相談窓口へご連絡してください」と書きます。警察庁は、盗まれたIDやパスワードを使っているすべてのサービスで速やかに変更するよう書き、総務省の事例6は、カード会社へ連絡してから警察に被害届を出す順を書いています。
アプリをインストールしてしまった場合は、警察庁が、荷物追跡のアプリを入れたところ電話帳の番号宛てにSMSが大量に送られていた相談事例を載せています。ただ、その後に端末をどうするかという具体的な手順は、本記事が取得した協議会・警察庁・IPA個人編のページには書かれていませんでした。
連絡先
| 窓口 | 連絡先 | 相談できること(出典の記述) |
|---|---|---|
| カード会社の紛失・盗難窓口 | 各社の番号は東京都クレジットカード犯罪対策連絡協議会「紛失時連絡先一覧」(tokyo-ccl.org/renrakusaki/) | カード情報を入力した、身に覚えのない請求(協議会) |
| 取引先の金融機関 | 各行の窓口。一覧は全国銀行協会「金融犯罪に遭った場合のご相談・連絡先」 | ネットバンキングの認証情報を入力した、不正送金(協議会・警察庁) |
| 110番 | 110 | 協議会は「不正送金が発生した、被害が進行中など」の緊急の場合と書く |
| 警察相談専用電話 | #9110 | 緊急でない相談。受付は平日 午前8:30から午後5:15(各都道府県警察本部で異なる)、通話料は利用者負担。ダイヤル回線や一部のIP電話からは使えない(政府広報オンライン、2026年3月3日付) |
| 警察のサイバー事案の窓口 | 警察庁の「サイバー事案に関する通報等のオンライン受付窓口」、都道府県警察の連絡先一覧 | 被害に遭った場合の通報・相談(警察庁) |
| 消費者ホットライン | 188 | フィッシング詐欺や身に覚えのない請求など消費生活のトラブル全般(協議会)。土日祝日は、地元の消費生活センター等が開いていない場合に国民生活センターにつながる(一部地域や年末年始などを除く)。IP電話など一部の電話からはつながらない(国民生活センター) |
| IPA 情報セキュリティ安心相談窓口 | 03-5978-7509(10時00分から17時00分。土日祝日・年末年始は除く) | 一般的な情報セキュリティの技術的な相談(警察庁が案内)。相談は無料、通話料は利用者負担 |
| 金融庁 金融サービス利用者相談室 | 0570-016811(IP電話は 03-5251-6811)、平日 10時00分~17時00分 | 証券口座の身に覚えのないログインや取引は、まず各証券会社等の窓口に確認するよう金融庁は書く |
| フィッシング110番 | internethotline.jp(インターネット・ホットラインセンター) | フィッシングサイトのURLの通報(警察庁)。「本窓口は相談機関ではありません」と書かれている |
フィッシング対策協議会への報告のしかた
協議会の「フィッシングの報告」のページが書く内容です。報告はWebフォームか電子メールで受け付けています。
- フィッシングと思われるメールは、リンクを開かずに報告受付のアドレス(月次報告書の表記で info@antiphishing.jp)へ転送する。SMSは直接転送できないので、スクリーンショットをメールに添付する。偽サイトを見つけたら、そのアドレスを送る。
- 迷惑メールフォルダーに入ったメールはすでに検知されているので、報告は不要。
- 報告した情報は、警察など法執行機関や、かたられた組織へ提供する場合がある。受領確認の返信は件数が多いため割愛している。
- 受信したメールが本物かを確かめる必要がある場合は、かたられたブランドのサポート窓口へ問い合わせるよう書いている。協議会の窓口は対策を案内している、とある(よくあるご質問)。
2026年10月13日2時台に、協議会のページを開いて確かめたこと
筆者は2026年10月13日2時1分から、協議会のページをログインせずに開き、本文を保存して数字を読みました。
- 2時1分25秒に「月次報告書」の一覧を取得し、先頭が「2026年09月18日 2026/08 フィッシング報告状況」で、9月分がないことを確かめました。2時2分6秒に9月分の住所(202609.html)を直接開くと、404でした。
- 2時1分48秒に8月分を取得し、「82,338 件」「16,219 件増加」「約 24.5 % 増」「39,800 件」「96 件」を確かめました。16,219÷66,119は約24.5%で、報告書の数字と合います。
- 2時1分から2時6分に2025年8月から2026年8月までの月次報告書を取得し、報告件数の表を作りました。13か月分で、連続する月の件数と「前月より○件増加/減少」は12か所すべて合いました(検算結果は取得した原文と同じ場所に保存)。たとえば2026年2月の57,096件に65,285件を足すと、3月の122,381件です。
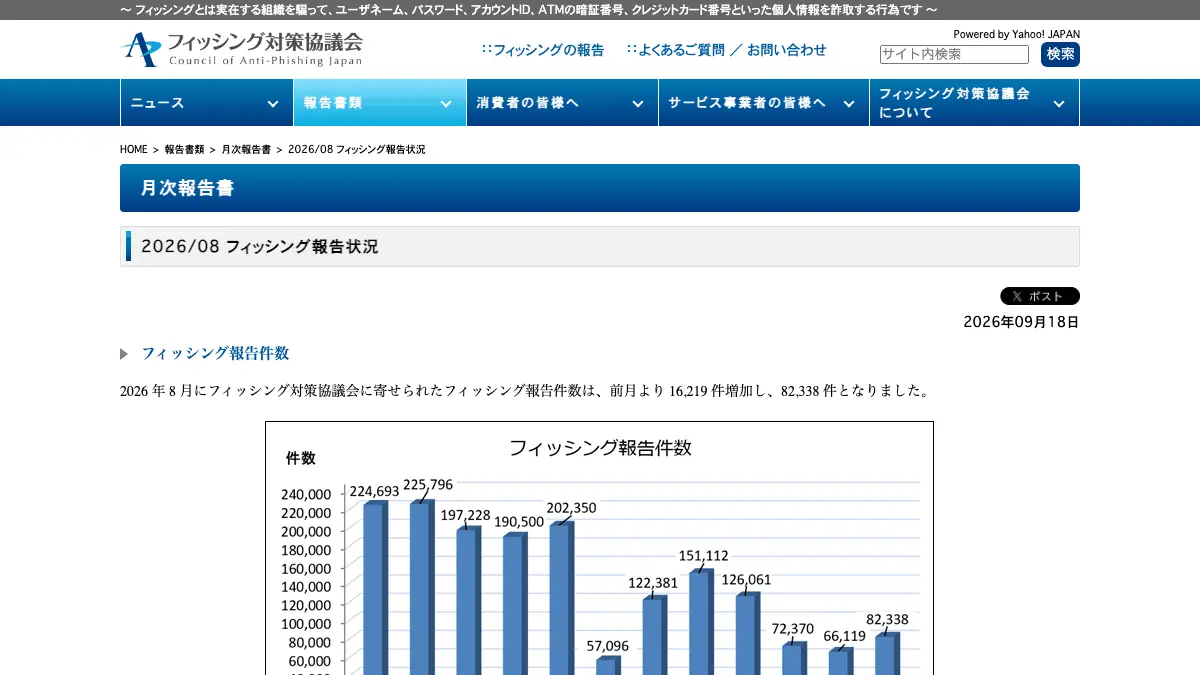
- 2時6分2秒にヘッドレスのブラウザー(画面を出さない状態)で8月分のページを1280×800と390×844で撮影しました。どちらも先頭の「フィッシング報告件数」の下に12か月の棒グラフがあり、グラフの数字は本文の件数と同じでした。筆者が2026年1月から8月の件数を足すと879,827件です(報告件数の足し算で、被害件数ではありません)。
- 2時14分にOpenAIの発表ページを開きました。curlは403で、ヘッドレスのブラウザーでは日本語版が表示されました。2時23分に英語の設定で開き直し、引用した一文の英語の原文を確かめました。
- 協議会の報告用アドレスは、ページでは迷惑メール対策として「@」が画像に置き換えられています。この記事のアドレスは、月次報告書の本文の表記です。
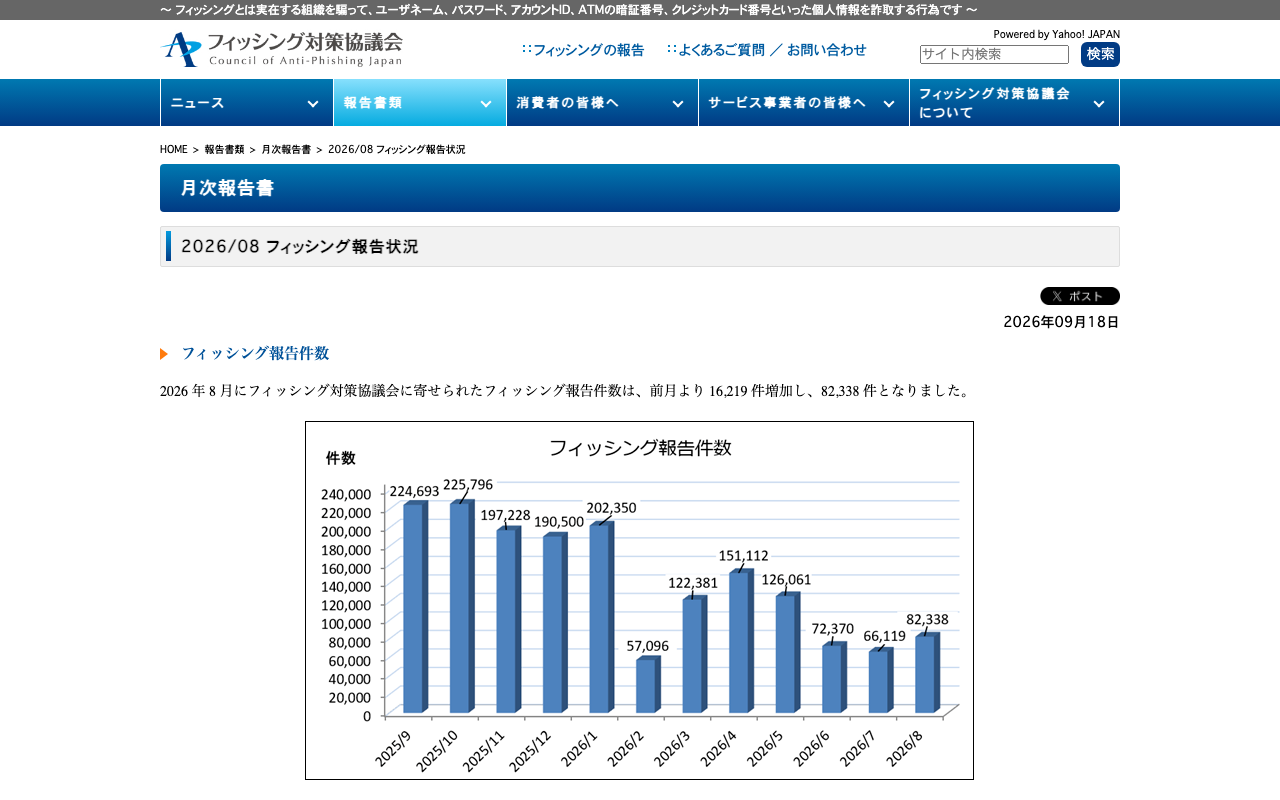
出典:フィッシング対策協議会「2026/08 フィッシング報告状況」(https://www.antiphishing.jp/report/monthly/202608.html)を2026年10月13日2時6分に筆者が撮影。
9月分の数字と、窓口の応答は確かめていない
- 9月分の数字。2026年10月13日2時台の時点で9月分は未公開でした。公開後は最新月の数字が変わります。
- 被害の件数と金額。協議会の件数は報告件数です。警察庁や金融庁などの被害額の統計は取得していません。
- 偽のメールやサイトを実際に開いて見分けを試すこと。筆者は開いていません。
- 各窓口への電話。番号と受付時間は各機関のページの記述で、カード会社ごとの連絡先、都道府県警察の窓口、各銀行の窓口は個別に確認していません。
- アプリをインストールしてしまった後の手順(前の節)。
- BIMIに自分のメールサービスが対応しているか。協議会の報告書の記述を引いただけです。
- 海外の機関(米国のCISAやAPWGなど)の資料。
協議会・警察庁・総務省・IPAなどのページと取得時刻
定義・数字・対処法は、フィッシング対策協議会(フィッシングとは・月次報告書2025年8月分〜2026年8月分・今すぐできるフィッシング対策・フィッシングの報告・よくあるご質問・ガイドライン2026年度版・緊急情報2件)、警察庁、総務省、政府広報オンライン、IPA、金融庁、国民生活センター、東京都クレジットカード犯罪対策連絡協議会、全国銀行協会、インターネット・ホットラインセンター、OpenAIのページに基づきます。いずれも2026年10月13日の2時1分から2時23分に取得しました。ページの名前とURLは、記事末尾の出典欄に並べています。窓口の電話番号や受付時間、報告件数は変わることがあるので、使う前に各機関の最新のページを見てください。
この記事でよく聞かれること
- フィッシング詐欺とは何ですか
- 実在する組織をかたったメールやSMSで偽のサイトに誘導し、IDやパスワード、クレジットカード番号などの個人情報を入力させて盗む詐欺です。フィッシング対策協議会は「実在する組織を騙って、ユーザネーム、パスワード、アカウントID、ATMの暗証番号、クレジットカード番号といった個人情報を詐取すること」と書き、警察庁は偽サイトへの誘導に加えてマルウェア(不正なプログラム)への感染も挙げています(2026年10月13日取得)。
- フィッシング対策協議会とは何ですか
- フィッシングの情報収集や注意喚起を行う団体で、2005年にオンラインショッピング・金融・ITなどの事業者会員に、内閣府・金融庁・警察庁・総務省・経済産業省などをオブザーバとして加えて発足したと、協議会自身が書いています。毎月、前月分の報告件数をまとめた月次報告書を出し、稼働を確認したフィッシングサイトはJPCERT/CCに閉鎖の調整を依頼します(協議会のよくあるご質問と月次報告書の一覧、2026年10月13日取得)。
- フィッシングメールは見ただけで見分けられますか
- 見た目だけで確実に見分けるのは難しいとされています。協議会は「見破る方法はありますか?」という質問に、本物と見分けがつかないことが多く「判別は非常に困難です」と答えています。理由として協議会は、差出人やメールアドレスの偽装、自然な日本語、鍵マーク、本物と同じ見た目のサイトを挙げます。IPAの個人向けハンドブックは「真偽を見分けようとせず、基本的に無視し、削除する」と書いています。
- フィッシングの報告は月に何件ありますか
- フィッシング対策協議会に寄せられた報告は、2026年8月が82,338件(前月より16,219件・約24.5%増)でした。2026年1月は202,350件、2月は57,096件で、月ごとに大きく変わります。この件数は報告を受けた件数であり、被害件数ではないと協議会は書いています(月次報告書、2026年10月13日2時台に取得した時点の最新月)。
- リンクを開いただけで被害に遭いますか
- 協議会の表では、メールやSMSのリンクを開いてしまっただけで個人情報を入力していなければ、被害が発生する可能性は低いとされ、アカウントのアクセス履歴の確認と、不審なアクセスがあればパスワード変更を挙げています。ただし警察庁は、SMSのリンクから荷物追跡のアプリをインストールしたら、電話帳の番号宛てにSMSが大量に送られていた相談事例を載せています。アプリを入れた後の手順は、本記事が取得した協議会・警察庁のページには書かれていませんでした。
- フィッシングサイトに情報を入力してしまったらどうしますか
- 協議会の案内では、IDとパスワードならすぐにパスワードを変更し、クレジットカード情報ならすぐにカード会社の紛失・盗難窓口へ連絡して利用停止と再発行を、インターネットバンキングの認証情報なら金融機関へ連絡します。被害が出ている場合は、住んでいる地域の警察本部のサイバー犯罪相談窓口へ。緊急でない相談は警察相談専用電話の「#9110」、消費生活の相談は「188」です。
- フィッシングメールはどこに報告すればよいですか
- フィッシング対策協議会が、Webフォームか電子メールでメールやSMSの情報提供を受け付けています。メールはリンクを開かずに報告用アドレス(info@antiphishing.jp)へ転送し、SMSはスクリーンショットをメールに添付します。偽サイトを見つけたらそのアドレスを送ります。迷惑メールフォルダーに入ったメールはすでに検知されており、報告は不要と協議会は書いています。警察庁は、フィッシングサイトのURLをフィッシング110番(インターネット・ホットラインセンター)に通報するよう案内しています。
- 生成AIでフィッシングメールの文面は自然になっていますか
- 協議会は2026年度版のガイドライン(電子署名の日付は2026年5月29日)で、生成AIを活用した自然な文章表現による攻撃の巧妙化が顕著となり、不自然な日本語を手掛かりに判別することが難しくなったと書いています。一方、2026年8月の月次報告書は、AIへの指示文が本文に残るなど「不自然すぎる」メールも多かったと書いています。文面が自然でも不自然でも、それだけで本物か偽物かは決められません。
出典・参照資料
- 一次資料フィッシング対策協議会:フィッシングとは(定義・手口・見破れない理由。2026年10月13日2時1分取得、2時6分撮影) ↗
- 一次資料フィッシング対策協議会:月次報告書の一覧(最新は2026/08。2026年10月13日2時1分取得) ↗
- 一次資料フィッシング対策協議会:2026/08 フィッシング報告状況(2026年9月18日公開。2026年10月13日2時1分取得、2時6分撮影) ↗
- 一次資料フィッシング対策協議会:2026/07 フィッシング報告状況(2026年10月13日2時1分取得) ↗
- 一次資料フィッシング対策協議会:2026/06 フィッシング報告状況(2026年10月13日2時3分取得) ↗
- 一次資料フィッシング対策協議会:2026/05 フィッシング報告状況(2026年10月13日2時3分取得) ↗
- 一次資料フィッシング対策協議会:2026/04 フィッシング報告状況(2026年10月13日2時3分取得) ↗
- 一次資料フィッシング対策協議会:2026/03 フィッシング報告状況(2026年10月13日2時3分取得) ↗
- 一次資料フィッシング対策協議会:2026/02 フィッシング報告状況(2026年10月13日2時3分取得) ↗
- 一次資料フィッシング対策協議会:2026/01 フィッシング報告状況(2026年10月13日2時3分取得) ↗
- 一次資料フィッシング対策協議会:2025/12 フィッシング報告状況(2026年10月13日2時5分取得) ↗
- 一次資料フィッシング対策協議会:2025/11 フィッシング報告状況(2026年10月13日2時6分取得) ↗
- 一次資料フィッシング対策協議会:2025/10 フィッシング報告状況(2026年10月13日2時6分取得) ↗
- 一次資料フィッシング対策協議会:2025/09 フィッシング報告状況(2026年10月13日2時6分取得) ↗
- 一次資料フィッシング対策協議会:2025/08 フィッシング報告状況(2026年10月13日2時5分取得) ↗
- 一次資料フィッシング対策協議会:今すぐできるフィッシング対策(被害にあったかもしれないサインと対処法・相談窓口。2026年10月13日2時2分取得) ↗
- 一次資料フィッシング対策協議会:フィッシングの報告(報告のしかた。2026年10月13日2時2分取得) ↗
- 一次資料フィッシング対策協議会:よくあるご質問/お問い合わせ(協議会の成り立ち・件数の意味。2026年10月13日2時2分取得) ↗
- 一次資料フィッシング対策協議会:フィッシング対策ガイドライン 2026年度版(PDF。電子署名の日付は2026年5月29日。2026年10月13日2時4分取得) ↗
- 一次資料フィッシング対策協議会:不正アプリのインストールへ誘導するフィッシングメール(緊急情報・2026年9月8日。2026年10月13日2時7分取得) ↗
- 一次資料フィッシング対策協議会:国税庁をかたり不正アプリのインストールへ誘導するフィッシングメール(緊急情報・2026年9月30日。2026年10月13日2時7分取得) ↗
- 一次資料警察庁:フィッシング対策(定義・手口・被害に遭ったら。2026年10月13日2時2分取得) ↗
- 一次資料警察庁:サイバー事案に関する相談窓口(オンライン受付窓口・IPAと消費生活センターの案内。2026年10月13日2時2分取得) ↗
- 一次資料警察庁:都道府県警察の連絡先、警察署一覧(2026年10月13日2時6分取得) ↗
- 一次資料総務省 国民のためのサイバーセキュリティサイト:フィッシング詐欺とは?(2026年10月13日2時2分取得) ↗
- 一次資料総務省 国民のためのサイバーセキュリティサイト:事例6 クレジットカード番号が盗まれた(2026年10月13日2時6分取得) ↗
- 一次資料政府広報オンライン:巧妙化するフィッシングから身を守るには(2026年10月13日2時3分取得) ↗
- 一次資料政府広報オンライン:警察に対する相談は警察相談専用電話「#9110」番へ(2026年3月3日付。2026年10月13日2時3分取得) ↗
- 一次資料IPA:情報セキュリティ10大脅威 2026 個人編ハンドブック(PDF。2026年10月13日2時4分取得) ↗
- 一次資料IPA:情報セキュリティ10大脅威 2026 解説書 組織編(PDF。AIによる翻訳能力の向上の記述。2026年10月13日2時4分取得) ↗
- 一次資料IPA:情報セキュリティに関する技術的なご相談(情報セキュリティ安心相談窓口の電話番号と受付時間。2026年10月13日2時6分取得) ↗
- 一次資料金融庁:インターネット取引サービスへの不正アクセス・不正取引にご注意ください(令和8年10月9日更新。2026年10月13日2時2分取得) ↗
- 一次資料国民生活センター:全国の消費生活センター等(消費者ホットライン188。2026年10月13日2時2分取得) ↗
- 一次資料東京都クレジットカード犯罪対策連絡協議会:紛失時連絡先一覧(2026年10月13日2時2分取得) ↗
- 一次資料全国銀行協会:金融犯罪に遭った場合のご相談・連絡先(2026年10月13日2時3分取得) ↗
- 一次資料インターネット・ホットラインセンター:違法情報の通報窓口(フィッシングの区分。2026年10月13日2時3分取得) ↗
- 一次資料OpenAI:高齢者の暮らしにおける AI 活用を支援/Helping older adults use AI in everyday life(2026年9月16日。不審なメッセージの確認をChatGPTに依頼する回数の記述。日本語版は2026年10月13日2時14分、英語版は2時23分に取得) ↗
大きいニュースはYouTubeでも解説しています。Xでは新着記事をお知らせしています。
コメント
まだコメントはありません。最初のコメントを書いてみませんか?
AIについて聞きたいことはありますか?
質問箱で無料で受け付けています。回答は公開され、他の方の参考にもなります。
質問箱を見る →関連記事
AI音声クローン詐欺の手口と対策 3秒の録音で声が複製される時代【2026年】
AI音声クローン詐欺の手口と対策3秒の録音で声が複製される時代【2026年】
ディープフェイクとは EU AI法の定義(第3条60号)「実在の人・物・場所・出来事に似せ、本物だと誤認させるAI生成・加工の画像・音声・動画」。Arupから2,560万ドルを取った偽ビデオ会議、Article 50の表示義務(2026年8月2日施行)、SynthID・C2PAの透かしと来歴、YouTubeの開示ルール、日本の景表法の位置を1ページに
ディープフェイクとはEU AI法の定義(第3条60号)「実在の人・物・場所・出来事に似せ、本物だと誤認させるAI生成・加工の画像・音声・動画」。Arupから2,560万ドルを取った偽ビデオ会議、Article 50の表示義務(2026年8月2日施行)、SynthID・C2PAの透かしと来歴、YouTubeの開示ルール、日本の景表法の位置を1ページに
Pixelの「詐欺の可能性」警告が日本語に対応 メッセージを開く前の通知の段階で表示、9月のPixel Dropで日本を含む9か国・6言語に拡大。VIPウィジェット刷新、Pixel Watchの「手を上げて話す」精度向上、Audible 2か月無料も
Pixelの「詐欺の可能性」警告が日本語に対応メッセージを開く前の通知の段階で表示、9月のPixel Dropで日本を含む9か国・6言語に拡大。VIPウィジェット刷新、Pixel Watchの「手を上げて話す」精度向上、Audible 2か月無料も
OpenAI、55歳以上のChatGPT利用が米国で1年で6%→約10%に、「怪しいメールやサイトの判定」は週に数千万回 AARP系のOATSと高齢者向け無料ワークショップを米10都市・1,000人に
OpenAI、55歳以上のChatGPT利用が米国で1年で6%→約10%に、「怪しいメールやサイトの判定」は週に数千万回AARP系のOATSと高齢者向け無料ワークショップを米10都市・1,000人に
 動画
「AIで月100万」広告の手口を検証する 国民生活センターの相談件数と、2つの心理学実験で読み解く
「AIで月100万」広告の手口を検証する国民生活センターの相談件数と、2つの心理学実験で読み解く
ファイアウォール(firewall・FW)とは 通信を規則に照らして許可・遮断する仕組み。Windowsは標準で有効、Macにも組み込み、多くのルーターにもある。確かめる手順と、ファイアウォールだけでは防ぎきれないものを公式資料で【2026年10月版】
ファイアウォール(firewall・FW)とは通信を規則に照らして許可・遮断する仕組み。Windowsは標準で有効、Macにも組み込み、多くのルーターにもある。確かめる手順と、ファイアウォールだけでは防ぎきれないものを公式資料で【2026年10月版】
IPアドレス(アイピーアドレス)とは 通信相手を見分けるための番号。設定画面で確かめられる番号(プライベートIP)と、インターネット側から見える番号(グローバルIP)は別のことがある。IPv4・IPv6の違いと確認手順【2026年10月版】
IPアドレス(アイピーアドレス)とは通信相手を見分けるための番号。設定画面で確かめられる番号(プライベートIP)と、インターネット側から見える番号(グローバルIP)は別のことがある。IPv4・IPv6の違いと確認手順【2026年10月版】