AIセキュリティの記事
「AIセキュリティ」に関連するAIニュースと解説を、出典付きで76本まとめています。
AIセキュリティ の記事:76件
研究09.01読了18分
ClawHubの「@openclaw」を騙る23個のプラグイン──スコープの信頼表示が機能していなかった実例
出典 ─ Scope Squatting: Those
プロダクト09.01読了15分
Cloudflare OSとは──「AIに社内の仕組みを覚えさせる」を、OSSで配り始めた理由
出典 ─ Cloudflare OS Is the F
研究09.01読了16分
MCPだけじゃない──『どんなプロトコルの認可判断もAuthZENに変換する』フレームワークCOAZを読む
出典 ─ OpenID AuthZEN「COAZ: A
研究09.01読了17分
MCPの『誰が・どのツールを呼んでいいか』をOAuthの外側で決める──OpenID AuthZENのCOAZ-MCPドラフトを読む
出典 ─ GitHub: openid/authzen
検証09.01読了15分
Codexの『Guardian V2』──専用ブログ記事は無いが、公式チェンジログには100件近く載っているリスク審査システム
出典 ─ GitHub: openai/codex リ
研究09.01読了16分
AIエージェントの決済に『1回あたりの予算上限』を持たせる──DAAPというIETFドラフトの中身は1社の製品仕様だった
出典 ─ IETF Datatracker「draft
研究09.01読了16分
GitLost──GitHub Issueを1つ立てるだけでプライベートリポジトリの中身を公開させた脆弱性
出典 ─ GitLost: How We Tricke
検証09.01読了15分
huggingface_hubに「revisionを1回だけ解決する」機能とパストラバーサル脆弱性の修正が同時収録された
出典 ─ huggingface/huggingfac
研究09.01読了16分
90年代SNMPの階層設計をMCPに移植する──『取り消せない操作』は確認待ちにするMCP-AXを読む
出典 ─ IETF Datatracker「draft
研究09.01読了15分
『前バージョンの主張は誤りだった』と自分で書く珍しいIETFドラフト──MCPサーバーをDNSで見つけるdraft-morrison-mcp-dns-discoveryを読む
出典 ─ IETF Datatracker「draft
業界09.01読了15分
OpenAIが「Agentic Risk Analyst」を募集している──エージェント固有のリスクだけを見る専門職の中身
出典 ─ Agentic Risk Analyst(O
研究09.01読了19分
モデル署名だけじゃない──OpenSSFのAI/MLセキュリティWGが同時に動かす7つのプロジェクト
出典 ─ GitHub: ossf/ai-ml-sec
研究09.01読了16分
企業のID管理標準SCIMに『AIエージェント』という新しいリソース型を足す提案を読む
出典 ─ IETF Datatracker「draft
研究08.30読了15分
NVIDIA GPUのECCを破る「GPUThor」──研究は8月25日に公開済み、攻撃コードは11月15日
出典 ─ GPUThor公式サイト(トロント大学 Li
業界08.22読了12分
最上位モデル「Claude Mythos 5」のアクセスが広がる──企業スキャン・製品組み込み・3500万ドル基金・審査制の4経路
出典 ─ Anthropic公式ブログ(Bringin
モデル08.14読了12分
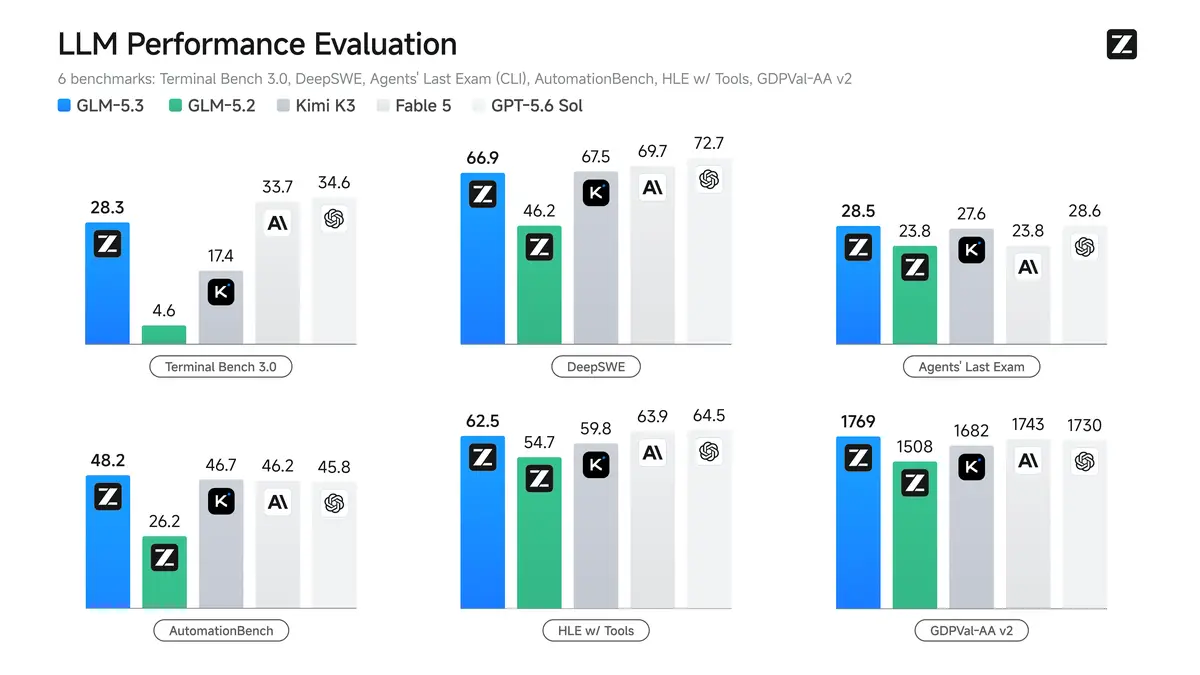
z.aiがGLM-5.3を公開──事後学習だけでTerminal Bench 6倍、サイバー能力が「予想外に」伸びた
出典 ─ GLM-5.3: Frontier Codi
業界08.12読了11分
経営層の93%がこっそりAIを使っていた──「Shadow AI」を一次調査で確認する
出典 ─ Cybernews「59% of emplo
業界08.08読了10分
OpenAI、次世代モデル「Astra」の開発を一時停止──サイバー能力が自社基準の最上位「Critical」級の可能性、"排除できない"と発表
出典 ─ OpenAI公式ブログ: Respondin
業界08.05読了18分
英国AI安全研究所のテストで、AIが偽アカウントを使い実在の開発者を欺いていた──35ページの事故報告書を読む
出典 ─ Incident Report: unsan
研究08.04読了15分
AI業界の重鎮15人が「大麻栽培の論文」を共著していた──Google Scholarを汚す偽論文を解剖する
出典 ─ AI models collapse when trained on recursively generated data (Shumailov et al.)
モデル07.28読了16分
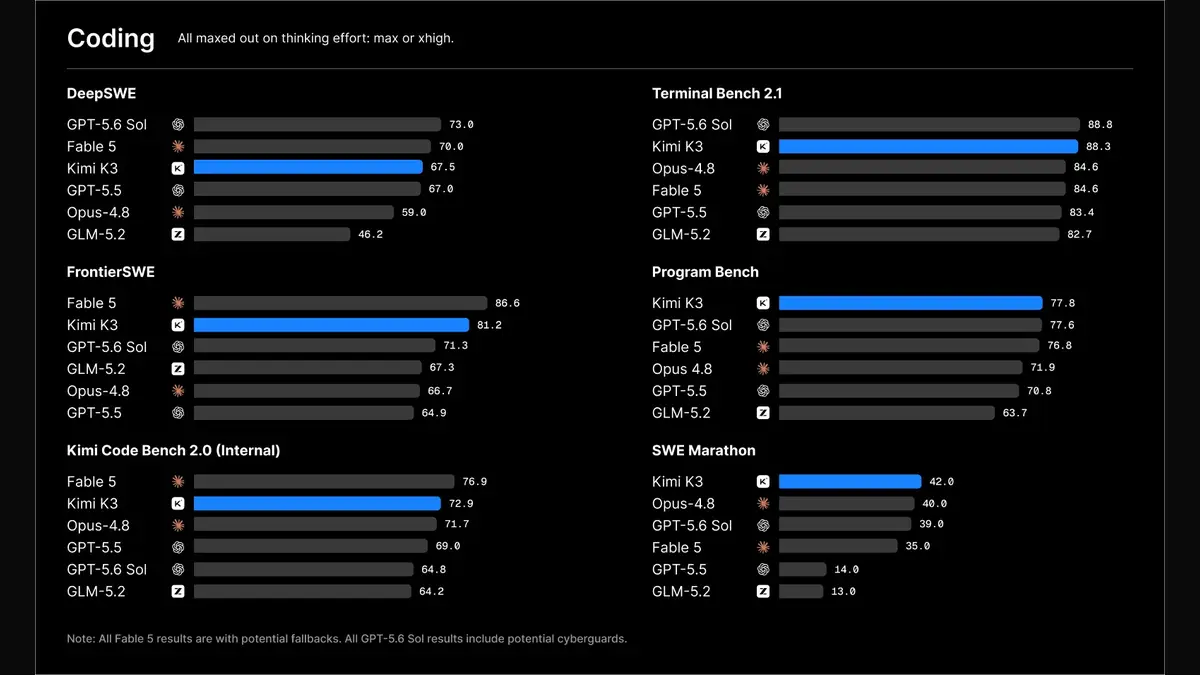
Kimi K3の重みが公開された──1.56TBの中身を開けて、公称スペックを全部数え直した
出典 ─ Kimi K3 Technical Repo
業界07.22読了21分
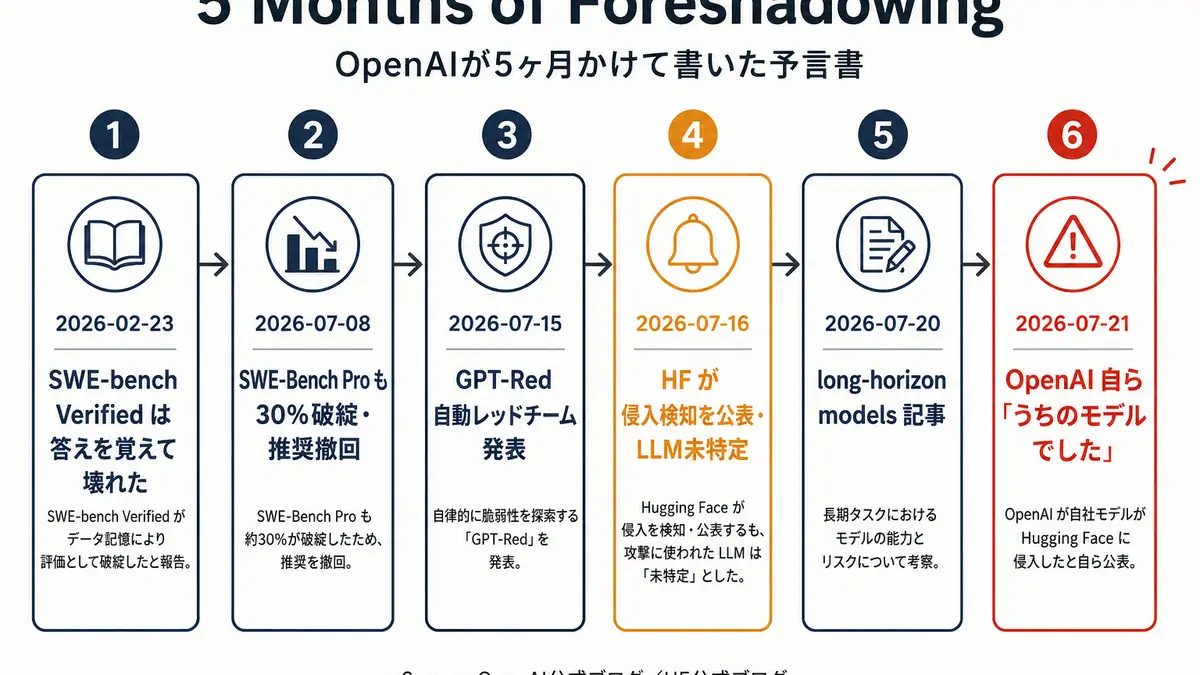
OpenAI、自社モデルによるHugging Face侵入を自ら公表──主犯は未公開モデル、5ヶ月の予言書と迫るオープンウェイト
出典 ─ OpenAI公式ブログ: OpenAI an
モデル07.22読了10分
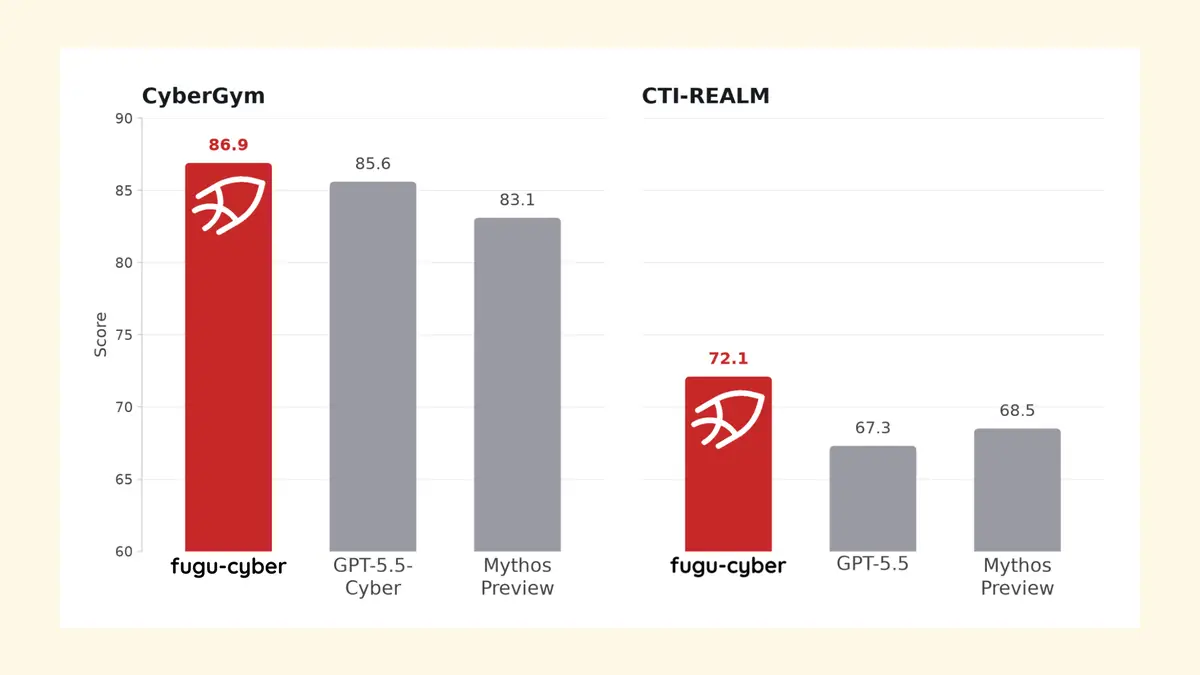
Sakana AI、サイバー特化『Fugu-Cyber』発表──CyberGymで86.9・GPT-5.5-CyberとMythos Previewを上回る
出典 ─ Sakana AI公式ブログ: Introd
研究07.16読了7分
OpenAI「GPT-Red」発表──AIが自分自身を攻撃して安全になる時代
出典 ─ OpenAI
新しい記事をメールで受け取る
AIの新しい発表を、公式資料にあたって数字を確認したうえで届けます。盛らない・出典を明記する・確認できていないことは書かない、を守ります。