OpenAIが防御側専用モデル「GPT-5.6-Cyber」を投入──サイバー防衛構想Daybreakを二層化
OpenAIが2026年8月7日〜10日、サイバーセキュリティ構想「Daybreak」を拡張し、承認制の防御専用モデル「GPT-5.6-Cyber」を導入しました。Daybreak BlueとRedの2層構成で、Chrome v8エンジンの未知の脆弱性発見に実際に使われたと公式が説明しています。
目次
2026年8月27日時点の情報です。 OpenAIは2026年8月7日(API変更履歴反映日)から8月10日(公式コミュニティでの正式告知)にかけて、サイバーセキュリティ構想「Daybreak」を拡張し、承認された防御業務向けの新モデル「GPT-5.6-Cyber」を導入しました。承認された事業者向けに、Daybreak Blue(汎用モデルへのアクセス)とDaybreak Red(専用学習モデルへのアクセス)という2層構成に再編されています。
3行まとめ
- OpenAIがDaybreakをDaybreak Blue(防御全般向け・GPT-5.6 Sol等)とDaybreak Red(高度な脆弱性研究向け・GPT-5.6-Cyber)の2層に再編
- GPT-5.6-Cyberは「実際の脆弱性研究で広く使われ、Chromeのv8エンジンなど広く使われるOSSで未知の脆弱性を発見する作業を含む」とOpenAIが説明
- どちらも別途の承認・プロビジョニングが必要な限定アクセスプログラムで、一般提供ではない
Daybreak Blue・Redの違い
OpenAI公式コミュニティの告知によると、2つの層は用途で明確に分かれています。
Daybreak Blue(防御業務の入口):GPT-5.6 Solを含む汎用フロンティアモデルへのアクセス。脆弱性発見、セキュアコードレビュー、検知エンジニアリング、インシデント対応、マルウェア解析、パッチ検証といった、大多数の防御業務向けの推奨開始点とされています。
Daybreak Red(高度な承認制アクセス):GPT-5.6-Cyberを含む専用学習モデルへの、別途承認が必要なアクセス。脆弱性の再現、エクスプロイトの妥当性検証、侵入テスト、レッドチーム演習、複雑なシステム解析といった、より高度な認可済み業務向けです。
OpenAI API変更履歴(8月7日項)では、モデル名がgpt-5.6-cyber・gpt-daybreak-red-latest・gpt-daybreak-blue-latestとして記載されており、いずれも「これらのモデルは別途の承認とプロビジョニングが必要」と明記されています。
実際の脆弱性研究への言及
OpenAI公式の告知は、GPT-5.6-Cyberの実績についてこう述べています。
We've used GPT-5.6-Cyber extensively in real-world vulnerability research, including work that uncovered previously unknown vulnerabilities in popular open-source software like Chrome's v8 engine.
(GPT-5.6-Cyberを実際の脆弱性研究に広く使用しており、Chromeのv8エンジンのような広く使われるオープンソースソフトウェアで、これまで知られていなかった脆弱性を発見した作業を含む)
この主張について、第三者による独立検証は当サイトでは確認できていません。あくまでOpenAI自身の発表内容です。
承認制の中身──Daybreak Cyber Partner Programに並ぶ大手セキュリティ企業
「承認された事業者向け」というアクセス制限の実態を確かめるため、openai.com/daybreak/自体は直接アクセスできなかったが、Web Archiveに保存された「Daybreak Cyber partner program」ページ(2026年8月13日時点のスナップショット、GPT-5.6-Cyber導入発表の直前)を確認した。同ページによれば、パートナーシップの入り口は「Apply(申請)→Connect(OpenAIチームとの接続)→Build(OpenAIのサイバー実装エンジニアリングの支援を受けて構築・検証)→Launch(製品・サービスとして稼働開始)」という4段階のプロセスで説明されている。
同ページには「Partner spotlight」として、大手セキュリティ・IT企業の経営幹部のコメントが20件近く掲載されていた。実名が確認できた企業・発言者の一部を挙げる。
| 企業 | 発言者・役職 |
|---|---|
| Akamai | Mani Sundaram(EVP・Security Technology Group General Manager) |
| Cato Networks | Shlomo Kramer(共同創業者・CEO) |
| Check Point | Jonathan Zanger(CTO) |
| Cisco | DJ Sampath(SVP・Cisco AI Software and Platform General Manager) |
| Cloudflare | Dane Knecht(CTO) |
| CrowdStrike | Bartley Richardson(Chief AI and Autonomous Systems Officer) |
| Darktrace | Ed Jennings(CEO) |
| IBM Consulting | Mark Hughes(Global Managing Partner, Cybersecurity Services) |
| Okta | Ric Smith(President, Products and Technology) |
| Palo Alto Networks | Lee Klarich(Chief Product & Technology Officer) |
これらのコメントはいずれも「GPT-5.5 with trusted access」という表現を使っており、8月13日時点ではまだGPT-5.6-Cyberではなく前バージョンのGPT-5.5がパートナー各社の防御ワークフローに組み込まれていたことがうかがえる。つまり今回のGPT-5.6-Cyber投入は、ゼロから始まった話ではなく、既にAkamai・Cisco・Cloudflare・CrowdStrikeなど主要セキュリティベンダーが参加していた既存のパートナープログラムのモデルを更新する形だったと考えられる。
なお、パートナー企業を経由しない直接の入り口として「Request a vulnerability scan(脆弱性スキャンをリクエストする)」という別ページも存在する。こちらは会社名・従業員規模(1〜50人から20,001人以上まで8段階)・担当者名・業務用メールアドレスを入力するリード獲得フォームで、パートナー企業向けの申請フローとは別に、エンドユーザー企業がDaybreakの評価を直接依頼できる窓口になっている。
なぜこのタイミングでの拡張なのか
当サイトは2026年8月に、OpenAIが次世代モデル「Astra」の開発を一時停止した件(記事、8月7日発表)や、7月のHugging Face侵入事件(記事)を扱ってきました。いずれも「AIのサイバー能力が向上し、攻撃側に使われるリスクが高まっている」という文脈の話です。今回のDaybreak拡張は、その裏側にある「では防御側には何を渡すのか」という問いへの回答にあたります。攻撃能力の上振れリスクと、防御側への専用ツール配布を同じタイミングで進めている格好です。
Daybreakという構想自体は2026年6月にも「Patch the Planet」脆弱性発見プログラムの文脈で言及されていましたが、今回のBlue/Red二層化とGPT-5.6-Cyberという専用モデルの投入は、その具体化にあたります。
脆弱性発見の主張はOpenAI自身の発表のみが根拠
- Chrome v8エンジンでの未知の脆弱性発見という主張は、OpenAI自身の発表のみに基づいており、対応するCVE番号やChromiumのバグトラッカー上の記録を本記事では特定できていません。第三者機関による検証結果も確認できていません。
- Daybreak Blue・Redともに一般提供のAPIモデルではなく、承認・審査を経たプログラム参加者向けのアクセスです。個人事業者が単純に申し込んで使えるものではありません。
- 申込ページ(openai.com/daybreak/)そのものへの直接アクセスは403でブロックされ続けているが、Web Archiveに保存された配下のサブページ(partners-new・request-a-vulnerability-scan)は確認できた。ただし承認の具体的な審査基準(何を満たせば承認されるか)はいずれのページにも明記がなく、本記事では確認できていない
- パートナー企業のコメントはいずれも8月13日時点で「GPT-5.5 with trusted access」という表現を使っており、GPT-5.6-Cyber導入後にこれらの企業が実際にモデルを切り替えたかどうかは、本記事の執筆時点では確認できていない
- Partner spotlightに掲載されていた約20件のコメントのうち、本記事が表にまとめたのは実名・肩書を確認できた10社分。残りの企業・発言者についても本記事では未整理のまま残している
情報源はコミュニティ投稿1本とAPI変更履歴の8月7日項
- OpenAI公式コミュニティ: Expanding Daybreak as the Cyber Defense Window Narrows(2026年8月10日)
- OpenAI API変更履歴(2026年8月7日項): developers.openai.com/api/docs/changelog.md
関連記事: OpenAI、次世代モデルAstraの開発を一時停止 / OpenAI・Hugging Face侵入事件 / OpenAI「Patch the Planet」脆弱性発見プログラム
感想・指摘はコメント欄へ。
関連記事
出典・参照資料
更新・訂正履歴
- モデル名と肩書を訂正。API変更履歴のモデル名を daybreak-red-latest / daybreak-blue-latest と書いていたが、developers.openai.com/api/docs/changelog.md の実際の表記は gpt-daybreak-red-latest / gpt-daybreak-blue-latest で gpt- 接頭辞が付く。またPalo Alto NetworksのLee Klarich氏の肩書を Chief Product Officer としていたが、原文は Chief Product & Technology Officer で & Technology が抜けていた。
AIニュースの解説を動画でも
YouTubeでは注目ニュースの背景を解説し、Xでは新着記事をお知らせしています。
コメント
まだコメントはありません。最初のコメントを書いてみませんか?
AIについて聞きたいことはありますか?
質問箱で無料で受け付けています。回答は公開され、他の方の参考にもなります。
質問箱を見る →新しい記事をメールで受け取る
AIの新しい発表を、出典付きで整理して届けます。
関連記事
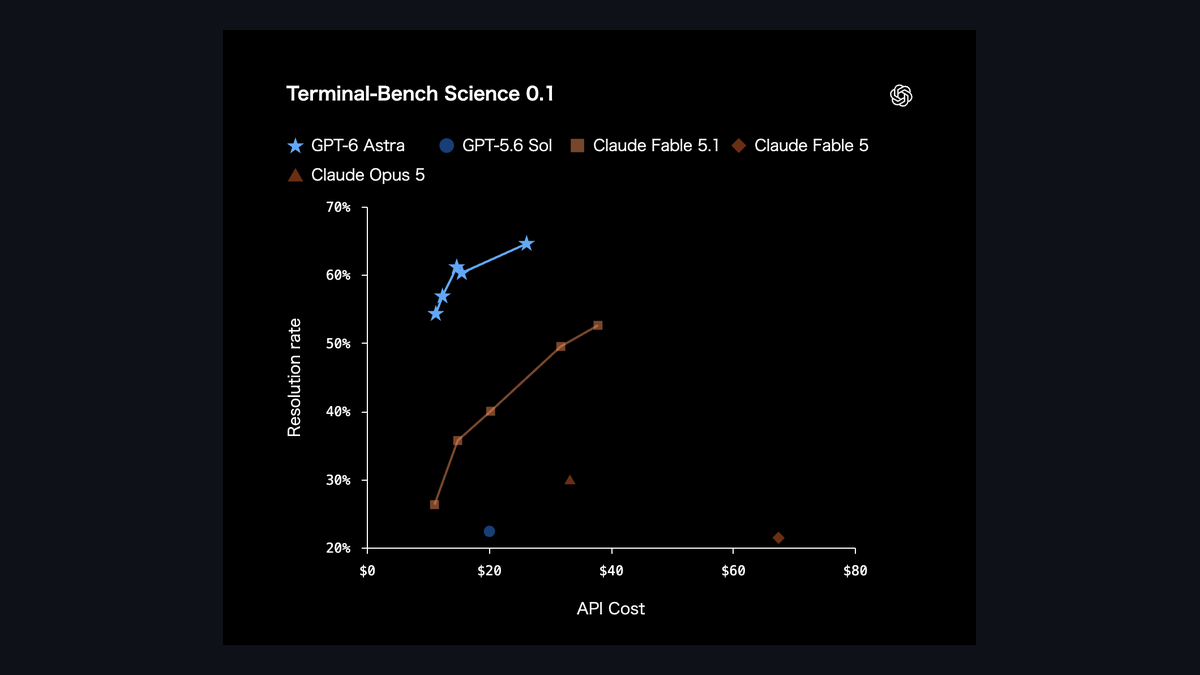
GPT-6 Astra公開──自社比較表では首位、独立指標では5位、価格はFable 5.1と同額の$10/$50
OpenAI「Astra for Law」──GPT-6 Astraに法務用の検索索引(米国の判例・法令2億3,000万URL超)と法的分析の指示を組み合わせた法律事務所向けの土台。Vals AIのLegal Research Benchで正答54.0%(Web検索のみは38.7%)。まずTrusted AccessでChatGPTとCodexに、APIは近日。ZDR、26プラグイン
OpenAIが米GSAと27か月の新契約──連邦・州・地方・部族政府にChatGPT Enterpriseのライセンス料$0(通常$15/人/月)と利用料50%オフ、対象は公務員約2,300万人。政府の防御側は「Daybreak Blue」を半額で、Redは通常価格で申請可
ChatGPT無料版のテキストチャットが無制限に──既定モデルはGPT-5.6 Luna
GPT-5.6 Solに「Ultrafast mode」──標準比最大14倍速い新サービス階層
Claude Codeのクラウドセッションを自社インフラで動かす──self-hosted environmentsの仕組みと向き不向き
推論が始まる前にプロンプトを検問する──Claude Enterprise向けInference hooksの仕組み