SIEM(シーム)とは各所のログを一か所に集め、つなげて分析し、異常を知らせる組織向けの仕組み。SOC・EDR・XDR・SOARとの違い、使う人、生成AIとの関係をIPA・NIST・ASD・CISAの原文で【2026年10月版】
日刊AIニュース10月17日(土)号:前日のAIのニュース17本を短くまとめました(約8分)›
SIEM(シーム)とは、ネットワークやシステムの各所が出すログを一か所に集め、つなげて分析し、普段と違う動きを知らせる、組織向けのソフトウェアまたは機器の仕組みです。IPAは「ログやイベント情報を一か所に集約し、相関関係を踏まえた分析を可能にする」(2026年3月)、ASDとCISAなどの共同ガイダンスは「software platform or appliance」(2025年5月27日)と書きます。SOC・EDR・XDR・SOARとの違いを表にし、Microsoft・Google・Splunkなどが書く生成AIの記述も原文で確かめました。筆者は2026年10月13日に、このMacが1分間に出すログを数え、27,895〜31,096件でした。
目次
- SIEM(シーム)とは何か。ASDとCISA、IPA、NISTの説明を並べる
- SIEMは何をするのか。集める・つなげる・知らせるの3段階
- 筆者のMacは1分間に約3万件のログを出した。2026年10月13日の実測
- SIEM・SOC・EDR・XDR・SOARはどう違うのか。同じ観点に並べた表
- 取り違えやすいもの。SOCには3通り、XDRには2通りの意味がある
- 誰が使うものか。個人のパソコンに入れる種類のものか
- 生成AIを組み込んだSIEMの動き。各社が自社製品について書いていること
- 製品の性能・料金・国内の導入状況は、この記事では確かめていない
- 開いたページと取得した資料、その時刻(2026年10月13日)
- この記事でよく聞かれること
2026年10月13日・日本時間時点の情報です。 SIEM(シーム。Security Information and Event Management の略)とは、ネットワークやシステムの各所が出すログ(機器やソフトが残す動作の記録)を一か所に集め、つなげて分析し、普段と違う動きを知らせる、組織向けのソフトウェアまたは機器の仕組みです(豪州ASDと米国CISAなどの共同ガイダンス、IPAの解説書による)。主に組織が専門の人員をつけて運用するもので、個人が自分のパソコンに入れる種類の話は、本記事が開いた公的機関の個人向け資料には出てきませんでした。筆者は2026年10月13日に、このMacが1分間に出すログを4回数え、27,895〜31,096件でした。
3行まとめ
- SIEMは、各所のログを一か所に集め、つなげて分析し、異常を知らせる仕組み。ASDとCISAなどの共同ガイダンス(2025年5月27日)は「software platform or appliance」、IPA(2026年3月)は「相関関係を踏まえた分析を可能にする」もの、NISTのSP 800-128は「a single interface」で見せるアプリケーションと書く。
- SOCは人と体制、EDRはサーバーやPC内の不審な振る舞いを検知する製品、SOARは対応の自動化。XDRは本記事が確認した範囲で公的機関の定義が見つからず、MicrosoftとIBMが、複数の領域のシグナルやツールを束ねるものと説明する。
- 主に組織向けで、ASDとCISAなどは「set and forget」の道具ではないと書く。生成AIの組み込みは、Microsoft・Google・Splunkなどが自社製品の公式ページに書いている(筆者は性能を確かめていない)。筆者のMacは1分間に27,895〜31,096件のログを出した(2026年10月13日2時57分と3時11分)。
SIEM(シーム)とは何か。ASDとCISA、IPA、NISTの説明を並べる
SIEMは Security Information and Event Management の頭文字です。読みは、Splunkの日本語ページが「SIEMは一般的に「シーム」と読みます。」と書き、「シム」と読むこともあると添えています。NTTドコモビジネスの用語集も「SIEM(シーム・Security Information and Event Management)」と表記しています。本記事が取得した公的機関の資料(IPA・総務省・年次報告・警察庁)には、読み仮名はありませんでした。日本語の名前も会社で表記が違い、Microsoftのページは「セキュリティ情報イベント管理 (SIEM)」、IBMの日本語ページは「セキュリティー情報およびイベント管理」と書いています。
ASDとCISAの共同ガイダンス(2025年5月27日)
豪州通信電子局(ASD)の豪州サイバーセキュリティセンター(ACSC)のページ「Implementing SIEM and SOAR platforms: Practitioner guidance」は、2025年5月27日の公開で、SIEMを次のように定義しています。米国のサイバーセキュリティ・インフラストラクチャ・セキュリティ庁(CISA)も同じ日付のページで、ASDのACSCなどと共同でこのガイダンスを出したと書き、日本のサイバーセキュリティ戦略本部の年次報告は、ACSCが「わが国を含む9か国の機関とともに」公表したと書いています。
「A SIEM is a type of software platform or appliance that collects, centralises, and analyses log data from sources within a network or system for the purpose of cyber security.」
(訳:SIEMは、サイバーセキュリティの目的で、ネットワークやシステム内の各所から出るログのデータを集め、一か所にまとめ、分析する、ソフトウェアのプラットフォームまたは機器の一種である。)
同じページは、適切に設定されたSIEMは、普段のネットワークの動き(business-as-usual network activity)の基準とルール、フィルターを当ててログを分析し、つなげて見ることで、事件にあたるかもしれない普段と違う動きを見つけられる、と続けます。
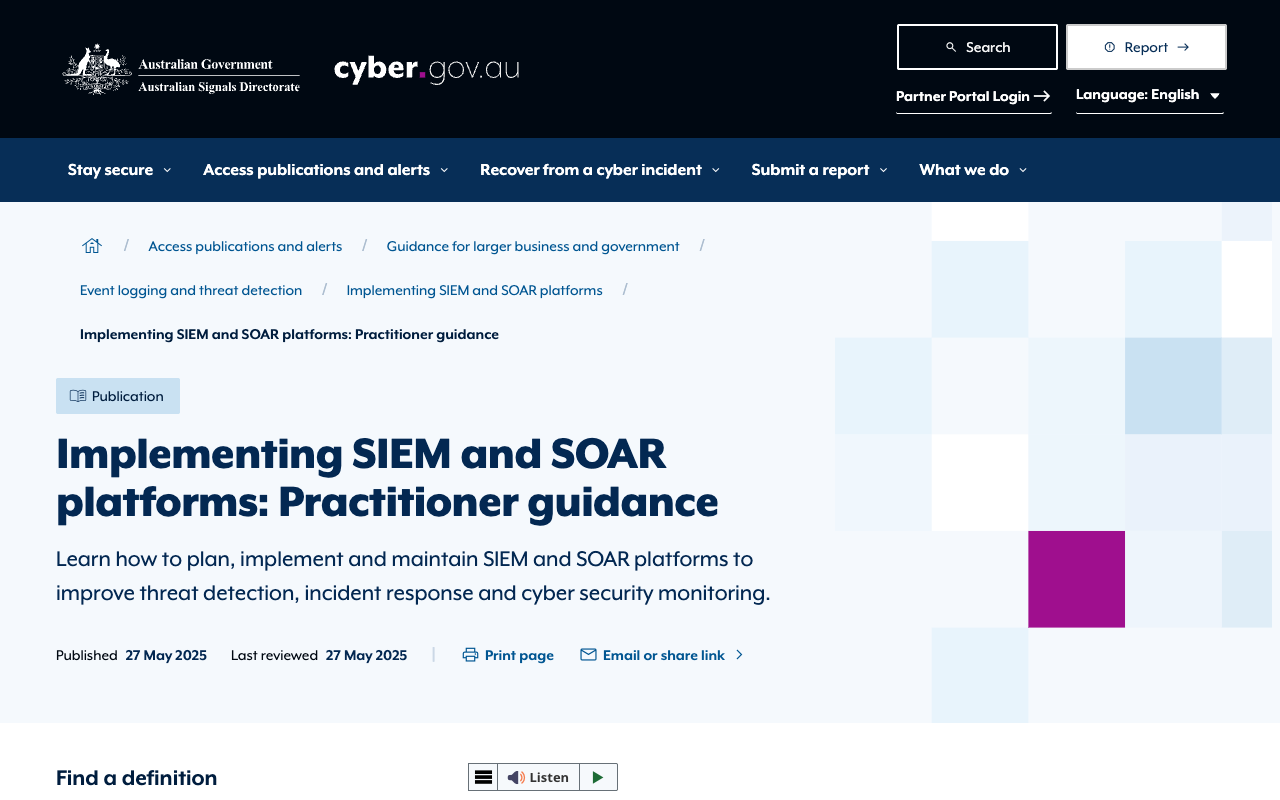
筆者が2026年10月13日2時58分に、画面を出さない設定のブラウザで開いて撮影したASDのページ(1280×800)。
IPAの解説書(2026年3月)
IPAの「情報セキュリティ10大脅威 2026」解説書[組織編](表紙は2026年3月。筆者が取得したのは2026年4月11日の四版)は、「共通対策」の「セキュリティ製品を導入する」の項(48ページ)で、SIEMを次のように書いています。
「アンチウイルスや EDR 等から出力されるログやイベント情報を一か所に集約し、相関関係を踏まえた分析を可能にする。情報を統合的に可視化することで、インシデントの調査を効率化でき、運用コストや手間の低減が期待できる。」
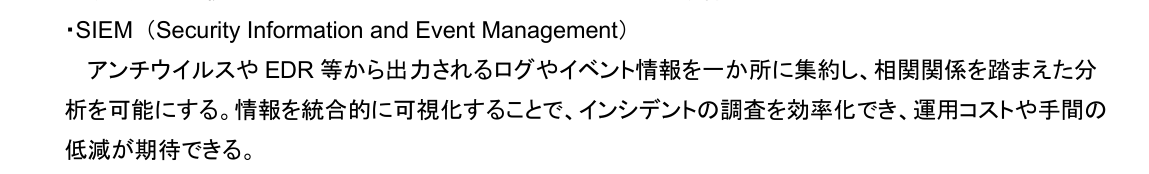
IPAのPDFを筆者が2026年10月13日2時47分に取得し、48ページを画像にして、SIEMの段落だけを切り出した。
同じ一覧には、EDR・NDR・DLP・IDS・IPS・UTM・WAFなども並んでいます。
NIST(米国国立標準技術研究所)の用語集
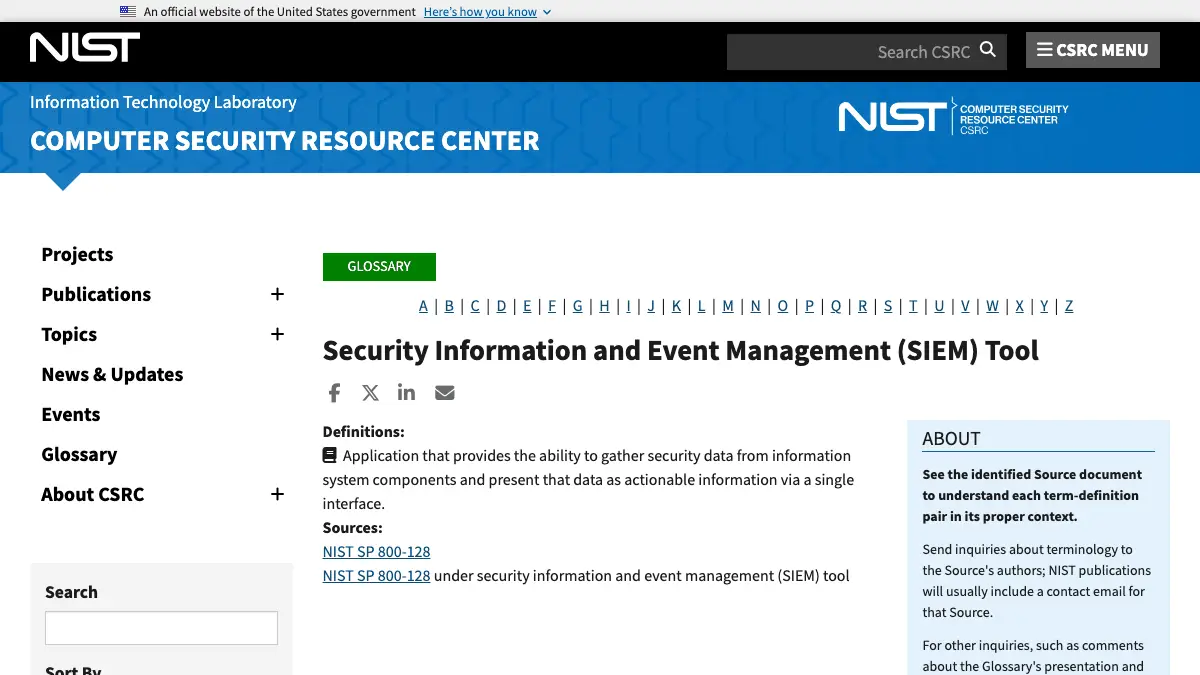
NISTのCSRC用語集に「Security Information and Event Management (SIEM) Tool」の項があり、出どころはSP 800-128(2011年8月。2019年10月10日までの更新を含む)です。
「Application that provides the ability to gather security data from information system components and present that data as actionable information via a single interface.」
(訳:情報システムの構成要素からセキュリティのデータを集め、そのデータを、実行に移せる情報として、1つの画面(インターフェース)で示す機能を持つアプリケーション。)
筆者の整理では、3つの説明は、ログなどのデータを集めることで共通します。ASDとIPAは分析や、相関関係を踏まえた分析まで書き、NISTは1つの画面で示すことに重心があります。
SIEMは何をするのか。集める・つなげる・知らせるの3段階
集める。 ASDは、SIEMが集める出どころの例に、ファイアウォール、侵入検知・防止システム(IDS/IPS)、エンドポイント、アプリケーションを挙げ、出どころごとに形式が違うため、同じ意味の項目名(例として src_ip と sourceAddress)をそろえる作業が要る、と書いています。エンドポイントは、MicrosoftのXDRのページが「ノート PC、サーバー、モバイル デバイスなど」と書く端末のことです。IPAの「ランサムウェア被害から学ぶ教訓集」(2026年9月8日公開・9月10日のVer.1.1)も、被害の調査には「Firewall やサーバのシステムログ」からウイルス対策ログ、操作ログ、通信ログまで様々な記録が使われると書いています(27ページ)。
つなげる。 Microsoftのページ(日本語)は、単独では無害に見える動きも、ほかの動きと組み合わせると侵害の兆候になりうるとして、次の場面を挙げています。
「たとえば、アカウントが侵害された証拠があり、異常なトラフィックもある場合、SIEM は、これら 2 つのイベントが関連していることを特定し、セキュリティ チームにさらなる調査を促すアラートを生成することがあります。」
IPAの「相関関係を踏まえた分析」もこの働きを指すと筆者は読みました(IPAは例を書いていません)。普段の動きの基準づくりには時間がかかります。ASDは「Baselines are not built in a day.」(訳:基準は1日では作れない)と書き、組織の複雑さによるが、少なくとも数週間、ログを集めて問い合わせ(クエリ)を作り、アラートを絞り込んで調整する、と続けます。
知らせる。 ASDは、結果は「dashboards, reports, or alerts」(ダッシュボード、レポート、アラート)の形で返ると書いています。ただし、知らせても、見る人がいなければ意味がありません。IPAの教訓集には、暗号化を検知したアラートメールが管理者宛てに出ていたのに、週末の深夜だったためタイムリーに受け取れていなかった事例があり、「検知だけでなく、アラートに常時対応できる監視・運用体制が必要である。」と書かれています(31ページ)。
筆者のMacは1分間に約3万件のログを出した。2026年10月13日の実測
SIEMが集めるログの量を、このMacで数えました。使ったのは、macOSのログを表示する読むだけのコマンド log show です。設定は変えていません。ログの中身(プログラム名やメッセージ)は、画面にも保存した記録にも出さず、件数と種類の数だけを数えました。
/usr/bin/log show --last 1m --style compact | wc -l
/usr/bin/log show --last 5m --style compact | wc -l
/usr/bin/log show --last 1m --style ndjson   (件数と種類の数だけを数える)
| 実行した時刻 | 数えたもの | 結果 |
|---|---|---|
| 2時57分15秒〜18秒の3回 | 直近1分の行数(compact) | 36,344行・34,641行・34,564行 |
| 2時57分19秒 | 直近5分の行数(compact) | 213,648行 |
| 2時57分32秒 | 直近1分の件数(ndjson) | 27,895件 |
| 3時11分54秒〜56秒の3回 | 直近1分の件数(ndjson) | 29,913件・30,204件・31,096件。出どころは3回とも133種類のプログラム、246〜247種類のサブシステム(Appleのログに付く分類名) |
筆者のシェル(zsh)では log とだけ打つとシェル内蔵の別の機能が動いて「too many arguments」で失敗したため、フルパスの /usr/bin/log で実行しました。log show は、オプションを付けないと情報(info)とデバッグ(debug)の段階のメッセージを表示しません(man log の説明)。数えたのはこの既定の表示の件数で、Macが記録したすべてではありません。また、筆者が資料を取得したり読んだりしていた最中のMacの数字で、何もしていないMacの標準値でもありません。compact の行数と ndjson の件数が違う理由は確かめていません。
この数字から言えるのは、1台のMacでも1分の間に100を超えるプログラムがログを出し、数万件の記録が並ぶ、というところまでです。ASDは、ほとんどのSIEMの料金体系は取り込むログの量に基づくと書き、取り込むログに優先順位をつけた別の文書(Priority logs for SIEM ingestion)も同じセットで出しています。
SIEM・SOC・EDR・XDR・SOARはどう違うのか。同じ観点に並べた表
5つの略語は、記事や製品のページで並んで出てきます。何か・見る範囲・主な働きを同じ観点で並べます。出典の列は、公的機関の文書(公的)と会社の説明(会社)を分けました。XDRは、本記事が確かめた範囲では公的機関の定義が見つからず、会社の説明だけです。
| 用語 | 何か | 見る・集める範囲 | 主な働き | 出典 |
|---|---|---|---|---|
| SIEM | ソフトウェアのプラットフォーム、または機器 | ネットワークやシステムの各所のログ。IPAは「アンチウイルスや EDR 等から出力される」ログとイベント情報と書く | ログを集めて分析し、普段と違う動きをアラートなどで知らせる | 公的:ASD・CISAなど(2025年5月27日)、IPA(2026年3月)、NIST SP 800-128 |
| SOC | 人と体制(センター、チーム) | 組織のIT基盤全体(IBM)。Microsoftは、ID・エンドポイント・サーバー・データベース・Webサイトなどを挙げる | 国の年次報告の用語解説は「セキュリティ監視を提供するセンター」。Microsoftは脅威の防止・検出・対応を担当すると書く | 公的:サイバーセキュリティ戦略本部「サイバーセキュリティ 2025」/会社:Microsoft、IBM |
| EDR | セキュリティ製品 | サーバーおよびPC内の処理や外部との通信等 | 不審な振る舞いを検知し、迅速な対応を可能にする | 公的:IPA(2026年3月)、警察庁 |
| XDR | 公的機関の定義は見つからず。Microsoftは「統合プラットフォーム」にシグナルをまとめるもの、IBMは「open cybersecurity architecture」と説明 | エンドポイント・ネットワーク・クラウド・メール・SaaSアプリ・ID(Microsoft) | 脅威の検出・調査・応答を行う(Microsoft) | 会社:Microsoft、IBM |
| SOAR | ソフトウェアのプラットフォーム | 検知された異常。SIEM、ファイアウォール、エンドポイントの製品などと連携する | 「プレイブック」(決めた手順)で対応を自動化する。人の担当者の代わりにはならない | 公的:ASD・CISAなど/会社:Microsoft |
表に入りきらない原文を足します。
SOC(Security Operation Center)。サイバーセキュリティ戦略本部の年次報告「サイバーセキュリティ 2025」(令和7年6月27日)の「別添4 用語解説」は「セキュリティ・サービス及びセキュリティ監視を提供するセンター。」と書き、IPAの教訓集もこの文を脚注に引いています。IBMは、社内または外部委託のITセキュリティ専門家のチームと書きます。
XDR(Extended Detection and Response)。Microsoftのページは、「エンドポイント、ネットワーク、クラウド、メール、SaaS アプリ、ID からのシグナルを統合プラットフォームにまとめることで」、脅威への応答に必要な可視性、分析、自動化を提供すると書き、XDRはSIEMを「補完」するとしています。IBMは、ユーザー、エンドポイント、メール、アプリケーション、ネットワーク、クラウドのワークロード、データの各層にわたってセキュリティツールを統合する「open cybersecurity architecture」と書きます。2社の書き方は同じではありません。NISTの用語集はXDRの略語の展開を載せるだけで定義文は表示されず、本記事が取得した日本の公的機関の資料(IPA・総務省・年次報告・警察庁)にも、XDRという語は見つかりませんでした。
SOAR(Security Orchestration, Automation and Response)。ASDの文書は次のように書きます。
「A SOAR is a software platform that automates the response to anomalous activity detected on a network.」
(訳:SOARは、ネットワーク上で検知された異常な動きへの対応を自動化するソフトウェアのプラットフォームである。)
続けてASDは、あらかじめ決めた「playbooks」(プレイブック)で対応を自動化するが、人のインシデント対応担当者の代わりにはならないと書き、Microsoftのページも、SOARは「人による監視を排除することはありません。」と書きます。
取り違えやすいもの。SOCには3通り、XDRには2通りの意味がある
NISTの用語集で「SOC」を引くと、略語の展開として Security Operations Center、Service Organization Control、System on a Chip が並びます。「XDR」は Extended Detection and Response と External Data Representation、「EDR」は Endpoint Detection and Response と Enhanced Data Rate が並びます(2026年10月13日2時52分〜53分に開いた画面)。
SIEMとほかの道具の取り違えにも注意が要ります。
- SIEMは、ログの置き場ではありません。 ASDは、SIEMを主にログを集めて置く場所として使うと大量のログが入りやすいとして、「A SIEM should not be used for this purpose.」(訳:SIEMをこの目的で使うべきではない)と書き、規則や基準への準拠(コンプライアンス)や監査のためのログ集めには、ほかの道具もあるとしています。
- SIEMは、ファイアウォールの代わりではありません。 総務省の用語集はファイアウォールを「外部からの不正な侵入を防ぐことができるシステムのこと。」と書き、ASDは、ファイアウォールをSIEMが集めるログの出どころの1つに挙げています。仕組みはファイアウォールとはに書きました。
- EDRは、ウイルス対策ソフトと同じではありません。 IPAの教訓集は、ウイルス対策ソフトだけですべてを検知し防ぐのは難しいとして、EDRを補完策に挙げています。被害と対策はランサムウェアとはにまとめました。
誰が使うものか。個人のパソコンに入れる種類のものか
SIEMを運用するのは、主に組織です。公的機関の文書から3つ確かめます。
1. 文書の想定する読者が組織です。 ASDの実務者向けガイダンスは、主に政府と重要インフラの組織の実務者向けで、SIEMやSOARに関心がある、または使っているどの組織の実務者も使える、と書いています。
2. 運用に人と費用が要ります。 ASDは次のように書いています。
「Neither platform is a ‘set and forget’ tool.」
(訳:どちらのプラットフォームも、設定したら忘れてよい道具ではない。)
専門の人員が継続して保守して初めて、見える化・検知・対応の能力が上がる、という趣旨です。費用として、ライセンスやデータの使用料、特殊な技能を持つ人員の採用と維持、教育、保守が挙がっています。ASDは、SOARよりもSIEMの導入とログ分析を先にするほうが一般に優先度が高い、とも書いています。
3. 取引先から導入を求められる例があります。 IPAの教訓集は、ヒアリングした組織の中に、取引先から、メールやEDIを再開するならEDRやSOCを導入するよう強い要望があった組織が複数あった、と書いています(31ページ)。
個人には関係があるのか
本記事が確認した範囲では、公的機関の個人向けの資料に、SIEMを個人が入れる話は出てきません。IPAの「情報セキュリティ10大脅威 2026」個人編ハンドブック(32ページ)の全文を筆者が検索すると、SIEM・EDR・SOC・XDR・SOARの語は0件でした。総務省の「国民のためのサイバーセキュリティサイト」の用語集(あ行からわ行の10ページと英字のページ)にも、これらの語の項目は見つかりませんでした(GSOC、アクセスログ、IDS、IPSの項目はあります)。
個人編ハンドブックが「早期検知」として挙げているのは、被害に遭っていないかを確認することで、ログインアラート機能の利用、ログイン履歴の確認、クレジットカード利用明細の定期的な確認です(4ページ)。個人に関係があるのは、勤務先や取引先、使っているサービスの会社がこうした仕組みを運用している場合だとも整理しましたが、特定の会社が使っているかどうかは確かめていません。
生成AIを組み込んだSIEMの動き。各社が自社製品について書いていること
2026年10月13日2時58分から3時1分にかけて各社の公式ページを開くと、SIEMの周りに生成AIやAIエージェントを組み込むという記述が並んでいました。以下は各社が自社の製品について書いた説明です。筆者は製品を導入も試用もしておらず、性能や効果は確かめていません。
- Microsoft(日本語)。Microsoft Learnの「Microsoft Security Copilot とは」は、Security Copilotを「生成的な AI を利用したセキュリティ ソリューション」と説明し、SIEMのMicrosoft Sentinelなどの製品と統合されると書きます。
- Google Cloud(日本語)。Google Security Operationsのページは、「Gemini in Security Operations」が自然言語、インタラクティブな調査アシスタント、要約、推奨される対応アクションなどを提供すると書きます。
- Splunk(英語)。Splunk Enterprise Securityのページは、同製品を、agentic AI(エージェント型AI)、SOAR、UEBA、SIEMと統合した、脅威の検出・調査・対応(TDIR)のプラットフォームと書きます。
- CrowdStrike・Elastic・Palo Alto Networks(英語)。各社のSIEMや関連製品のページは、「agentic SOC」(エージェント型SOC)という語を掲げています。
一方、ASDの実務者向けと経営層向けの2つの文書(2025年5月公開)は、本記事が取得した全文に generative・artificial・AI の語がなく、machine learning(機械学習)がSOARの行動分析に関する1か所に出るだけで、生成AIを組み込んだSIEMには触れていません。
AIを使った防御の発表は、CrowdStrikeとNVIDIA「SafeMind」とGoogle「Agent Anomaly Detection」の記事に書いています。
製品の性能・料金・国内の導入状況は、この記事では確かめていない
- 製品の性能と費用。 筆者は製品の導入、アカウント作成、ログインをしておらず、各社の管理画面は見ていません。検知の精度、誤検知の多さ、料金の金額は確かめていません。ASDの実務者向け文書にも、個別の製品の金額は書かれていません。
- 国内の導入状況。 本記事が取得した日本の公的機関の資料(IPA・総務省・年次報告・警察庁)のうち、SIEMの語があったのは、IPAの解説書[組織編](1か所)と、年次報告のASDガイダンスを紹介する1か所だけで、国内の導入率の数字は見つかりませんでした。
- Windowsなどのログ。 筆者が数えたのはMacの1台分で、時間帯は2回です。ほかのOSの量は見ていません。
開いたページと取得した資料、その時刻(2026年10月13日)
画面を撮影したのは、NIST CSRC用語集・CISA・ASD・Microsoft(SIEM・XDR・Security Copilot)・Googleのページ(2時47分〜3時6分)です。そのほかのページとIPA・NIST・年次報告のPDFは、2時47分〜3時22分に取得して原文を読みました。各ページのURLと時刻は、出典の欄にあります。
この記事でよく聞かれること
- SIEMとは何ですか
- ネットワークやシステムの各所が出すログを一か所に集め、つなげて分析し、普段と違う動きを知らせる仕組みで、ソフトウェアのプラットフォームまたは機器の形をしています(ASDとCISAなどの共同ガイダンス、2025年5月27日)。IPAは「ログやイベント情報を一か所に集約し、相関関係を踏まえた分析を可能にする」と書き、NISTはSP 800-128の用語集で、セキュリティのデータを集めて「a single interface」で示すアプリケーションと定義します。Security Information and Event Managementの略です。
- SIEMとSOCは何が違いますか
- SIEMは道具(ソフトウェアまたは機器)、SOCは人と体制です。サイバーセキュリティ戦略本部の年次報告「サイバーセキュリティ 2025」の用語解説はSOCを「セキュリティ・サービス及びセキュリティ監視を提供するセンター。」と書き、Microsoftは「脅威の防止、検出、対応を担当する、一元化された機能またはチーム」と書きます。MicrosoftはSIEMが、SOCによる脅威の検出・調査・対応を助けると説明します(2026年10月13日取得)。
- SIEMとEDR・XDR・SOARはどう違いますか
- IPAによるとEDRは「サーバーおよび PC 内の処理や外部との通信等の不審な振る舞いを検知する」製品で、SIEMはEDRなどが出すログを集めます。XDRは本記事が確認した範囲では公的機関の定義が見つからず、Microsoftは、エンドポイント・ネットワーク・クラウド・メール・IDなどのシグナルを統合プラットフォームにまとめるものと説明します。SOARについてASDとCISAなどのガイダンスは、検知された異常への対応をプレイブックで自動化するが、人の担当者の代わりにはならないと書きます。
- SIEMは個人のパソコンにも必要ですか
- 本記事が確認した範囲では、公的機関の個人向けの資料に、SIEMを個人が入れる話は出てきません。IPAの10大脅威 2026 個人編ハンドブック(32ページ)の全文に、SIEM・EDR・SOC・XDR・SOARの語は0件で(筆者が検索)、早期検知として挙げるのはログインアラート機能の利用、ログイン履歴の確認、クレジットカード利用明細の確認です。ASDのガイダンスも、主に政府と重要インフラの組織の実務者向けです。
- SIEMを入れればサイバー攻撃を防げますか
- SIEMは異常を見つけて知らせる仕組みで、入れただけでは足りません。ASDとCISAなどのガイダンスは、SIEMとSOARは「set and forget」(設定したら忘れてよい)の道具ではなく、専門の人員が継続して保守して初めて、見える化・検知・対応の能力が上がると書きます。IPAの教訓集には、暗号化を検知したアラートメールが週末の深夜で受け取れていなかった事例があり、「アラートに常時対応できる監視・運用体制が必要」とあります。
- 生成AIを組み込んだSIEMはありますか
- 各社が自社製品の公式ページに書いています(2026年10月13日取得)。MicrosoftはSecurity Copilotを「生成的な AI を利用したセキュリティ ソリューション」とし、Microsoft Sentinelなどと統合されると書きます。Google Cloudは「Gemini in Security Operations」、Splunkは「agentic AI」との統合を書きます。いずれも各社の説明で、筆者は性能を確かめていません。ASDとCISAなどのガイダンス(実務者向けと経営層向け)は、本記事が取得した全文に生成AIの語がありません。
- SIEMの導入には費用や人が必要ですか
- 必要です。ASDは、ライセンスやデータの使用料、特殊な技能を持つ人員の採用と維持、教育、保守などの費用がかかると書き、ほとんどのSIEMの料金体系は取り込むログの量に基づくと書きます。個別の製品の金額は、ASDの実務者向け文書には書かれていません。規則や基準への準拠(コンプライアンス)のためにログを集めることが主な目的なら、SIEMやSOARが最も適切とは限らず、ほかの道具もあるとASDは書いています。
出典・参照資料
- 一次資料ASD 豪州サイバーセキュリティセンター:Implementing SIEM and SOAR platforms: Practitioner guidance(Published・Last reviewed とも 27 May 2025。SIEM・SOARの定義、課題、費用。2026年10月13日2時58分に開いて撮影、3時25分に再び開いた) ↗
- 一次資料ASD 豪州サイバーセキュリティセンター:Implementing SIEM and SOAR platforms: Executive guidance(Published 27 May 2025。2026年10月13日2時58分に開いた) ↗
- 一次資料CISA:Guidance for SIEM and SOAR Implementation(Publish Date May 27, 2025。ASDのACSCなどとの共同ガイダンスの説明。2026年10月13日2時57分に開いて撮影) ↗
- 一次資料NIST CSRC 用語集:Security Information and Event Management (SIEM) Tool(出どころ NIST SP 800-128。2026年10月13日2時47分と3時6分に開いて撮影) ↗
- 一次資料NIST SP 800-128 Guide for Security-Focused Configuration Management of Information Systems(PDF・2011年8月・2019年10月10日までの更新を含む。付録B用語集。2026年10月13日3時3分取得) ↗
- 一次資料NIST CSRC 用語集:SOC(略語の展開。Security Operations Center・Service Organization Control・System on a Chip。2026年10月13日2時52分に開いた) ↗
- 一次資料NIST CSRC 用語集:EDR(略語の展開。Endpoint Detection and Response・Enhanced Data Rate。2026年10月13日2時52分に開いた) ↗
- 一次資料NIST CSRC 用語集:SOAR(略語の展開。2026年10月13日2時52分に開いた) ↗
- 一次資料NIST CSRC 用語集:XDR(略語の展開。Extended Detection and Response・External Data Representation。2026年10月13日2時53分に開いた) ↗
- 一次資料IPA「情報セキュリティ10大脅威 2026」解説書[組織編](表紙は2026年3月。取得したのは2026年4月11日の四版・PDF。「共通対策」のセキュリティ製品の一覧にSIEM・EDR・IDS・IPS・UTM・WAFの説明。47〜48ページ。2026年10月13日2時47分取得) ↗
- 一次資料IPA「ランサムウェア被害から学ぶ教訓集 ~ 経営者のためのランサムウェア対策ハンドブック ~」(2026年9月8日公開・9月10日 Ver.1.1・PDF。ログ・EDR・SOC・アラート対応。2026年10月13日2時55分取得) ↗
- 一次資料IPA「情報セキュリティ10大脅威 2026」個人編ハンドブック[一般利用者向け](PDF・32ページ。早期検知の項。2026年10月13日3時0分取得) ↗
- 一次資料サイバーセキュリティ戦略本部「サイバーセキュリティ 2025」(2024年度年次報告・2025年度年次計画。令和7年6月27日・PDF。ACSCのSIEM・SOARガイダンスの紹介、別添4 用語解説のSOC。2026年10月13日2時55分取得) ↗
- 一次資料総務省 国民のためのサイバーセキュリティサイト:用語集(あ行。アクセスログ。2026年10月13日2時51分取得) ↗
- 一次資料総務省 国民のためのサイバーセキュリティサイト:用語集(は行。ファイアウォール。2026年10月13日2時51分取得) ↗
- 一次資料総務省 国民のためのサイバーセキュリティサイト:用語集(英字。GSOC・IDS・IPS。2026年10月13日2時51分取得) ↗
- 一次資料総務省 国民のためのサイバーセキュリティサイト:用語集(か行からわ行の各ページへの入口。SIEM・EDR・SOC・XDR・SOARの項目の有無を、あ行からわ行の10ページと英字で検索。2026年10月13日2時51分、3時12分、3時14分取得) ↗
- 一次資料警察庁「ランサムウェア被害防止対策」(セキュリティ製品の導入の項にEDR。2026年10月13日3時8分取得) ↗
- 一次資料Microsoft Security 101:SIEM とは?(日本語。2026年10月13日2時57分に開いて撮影) ↗
- 一次資料Microsoft Security 101:セキュリティ オペレーション センター (SOC) とは(日本語。2026年10月13日3時0分に開いた) ↗
- 一次資料Microsoft Security 101:SOAR とは?(日本語。2026年10月13日3時0分に開いた) ↗
- 一次資料Microsoft Security 101:XDR とは?(日本語。SIEM・EDR・SOARとの比較の節。2026年10月13日2時58分に開いて撮影) ↗
- 一次資料Microsoft Learn:セキュリティ情報とイベント管理 (SIEM) Microsoft Sentinelとは(日本語。2026年10月13日2時47分取得) ↗
- 一次資料Microsoft Learn:Microsoft Security Copilot とは(日本語。2026年10月13日2時58分に開いて撮影) ↗
- 一次資料Google Cloud:Google Security Operations(日本語。Gemini in Security Operations。2026年10月13日2時59分に開いて撮影) ↗
- 一次資料Splunk:Splunk Enterprise Security(英語。agentic AI との統合の記述。2026年10月13日2時59分に開いた) ↗
- 一次資料Splunk:SIEMとは? SIEMの意味・メリットをわかりやすく解説(日本語。2024年11月5日。発音についての注記。2026年10月13日3時22分取得) ↗
- 一次資料NTTドコモビジネス NTT docomo Business Watch IT用語集:SIEM(シーム・Security Information and Event Management)とは(日本語。2026年10月13日3時22分取得) ↗
- 一次資料CrowdStrike:Next-Gen SIEM(英語。agentic SOC の記述。2026年10月13日3時1分に開いた) ↗
- 一次資料Elastic:SIEM platform(英語。agentic SOC の記述。2026年10月13日3時1分に開いた) ↗
- 一次資料Palo Alto Networks:Cortex XSIAM(英語。Agentic SOC の記述。2026年10月13日3時1分に開いた) ↗
- 一次資料IBM:SIEMとは(日本語。日本語名の表記。2026年10月13日3時5分に開いた) ↗
- 一次資料IBM:What is a security operations center (SOC)?(英語。2026年10月13日3時4分に開いた) ↗
- 一次資料IBM:What is extended detection and response (XDR)?(英語。2026年10月13日3時4分に開いた) ↗
大きいニュースはYouTubeでも解説しています。Xでは新着記事をお知らせしています。
コメント
まだコメントはありません。最初のコメントを書いてみませんか?
AIについて聞きたいことはありますか?
質問箱で無料で受け付けています。回答は公開され、他の方の参考にもなります。
質問箱を見る →関連記事
ランサムウェア(ランサムウェア攻撃)とは データを暗号化して使えなくし、元に戻す対価を要求する不正プログラム。警察庁の2026年上半期の被害報告は123件で半期として最多、IPA「10大脅威 2026」の組織向け1位。対策はバックアップと更新、被害にあったら警察へ【2026年10月版】
ランサムウェア(ランサムウェア攻撃)とはデータを暗号化して使えなくし、元に戻す対価を要求する不正プログラム。警察庁の2026年上半期の被害報告は123件で半期として最多、IPA「10大脅威 2026」の組織向け1位。対策はバックアップと更新、被害にあったら警察へ【2026年10月版】
ファイアウォール(firewall・FW)とは 通信を規則に照らして許可・遮断する仕組み。Windowsは標準で有効、Macにも組み込み、多くのルーターにもある。確かめる手順と、ファイアウォールだけでは防ぎきれないものを公式資料で【2026年10月版】
ファイアウォール(firewall・FW)とは通信を規則に照らして許可・遮断する仕組み。Windowsは標準で有効、Macにも組み込み、多くのルーターにもある。確かめる手順と、ファイアウォールだけでは防ぎきれないものを公式資料で【2026年10月版】
CrowdStrikeとNVIDIA「SafeMind」 攻撃側と防御側のAIが同じ環境で互いに挑み合う「共進化ループ」を製品に。防御モデルはオープンなNemotronを脅威データで追加学習(Nemotron 3 Ultraが指揮)、社内評価では最前線モデルより高精度で費用99%減。NVIDIA自社ネットワークのデジタルツインで赤・青を対戦。AI攻撃は前年比89%増、最速侵入27秒
CrowdStrikeとNVIDIA「SafeMind」攻撃側と防御側のAIが同じ環境で互いに挑み合う「共進化ループ」を製品に。防御モデルはオープンなNemotronを脅威データで追加学習(Nemotron 3 Ultraが指揮)、社内評価では最前線モデルより高精度で費用99%減。NVIDIA自社ネットワークのデジタルツインで赤・青を対戦。AI攻撃は前年比89%増、最速侵入27秒
Googleの「Agent Anomaly Detection」がプライベートプレビュー エージェントの推論の痕跡・ツール呼び出し・実行の流れを事後に読んで「境界の外の振る舞い」を見つける。OWASP Agentic Top 10の4項目+資源枯渇、応答は遅くしない、Security Command Centerに通知、APIで次のツール呼び出しを止められる
Googleの「Agent Anomaly Detection」がプライベートプレビューエージェントの推論の痕跡・ツール呼び出し・実行の流れを事後に読んで「境界の外の振る舞い」を見つける。OWASP Agentic Top 10の4項目+資源枯渇、応答は遅くしない、Security Command Centerに通知、APIで次のツール呼び出しを止められる
OpenAIが防御側専用モデル「GPT-5.6-Cyber」を投入 サイバー防衛構想Daybreakを二層化
OpenAIが防御側専用モデル「GPT-5.6-Cyber」を投入サイバー防衛構想Daybreakを二層化
生成AIのセキュリティリスク 企業が押さえるべき6つの脅威と対策
生成AIのセキュリティリスク企業が押さえるべき6つの脅威と対策
DNS(ディーエヌエス)とは ドメイン名からIPアドレスを調べる仕組み。DNSサーバーは権威DNSサーバーとキャッシュDNSサーバーの2種類で、家庭の端末はルーターなどから自動でアドレスを受け取る。名前解決の流れ・設定の変え方・つながらない時の確かめ方【2026年10月版】
DNS(ディーエヌエス)とはドメイン名からIPアドレスを調べる仕組み。DNSサーバーは権威DNSサーバーとキャッシュDNSサーバーの2種類で、家庭の端末はルーターなどから自動でアドレスを受け取る。名前解決の流れ・設定の変え方・つながらない時の確かめ方【2026年10月版】